
Usa laboratorios, aplicaciones propias, CTFs o entornos donde tengas permiso explícito.
Glosarios y referencias · Seguridad web
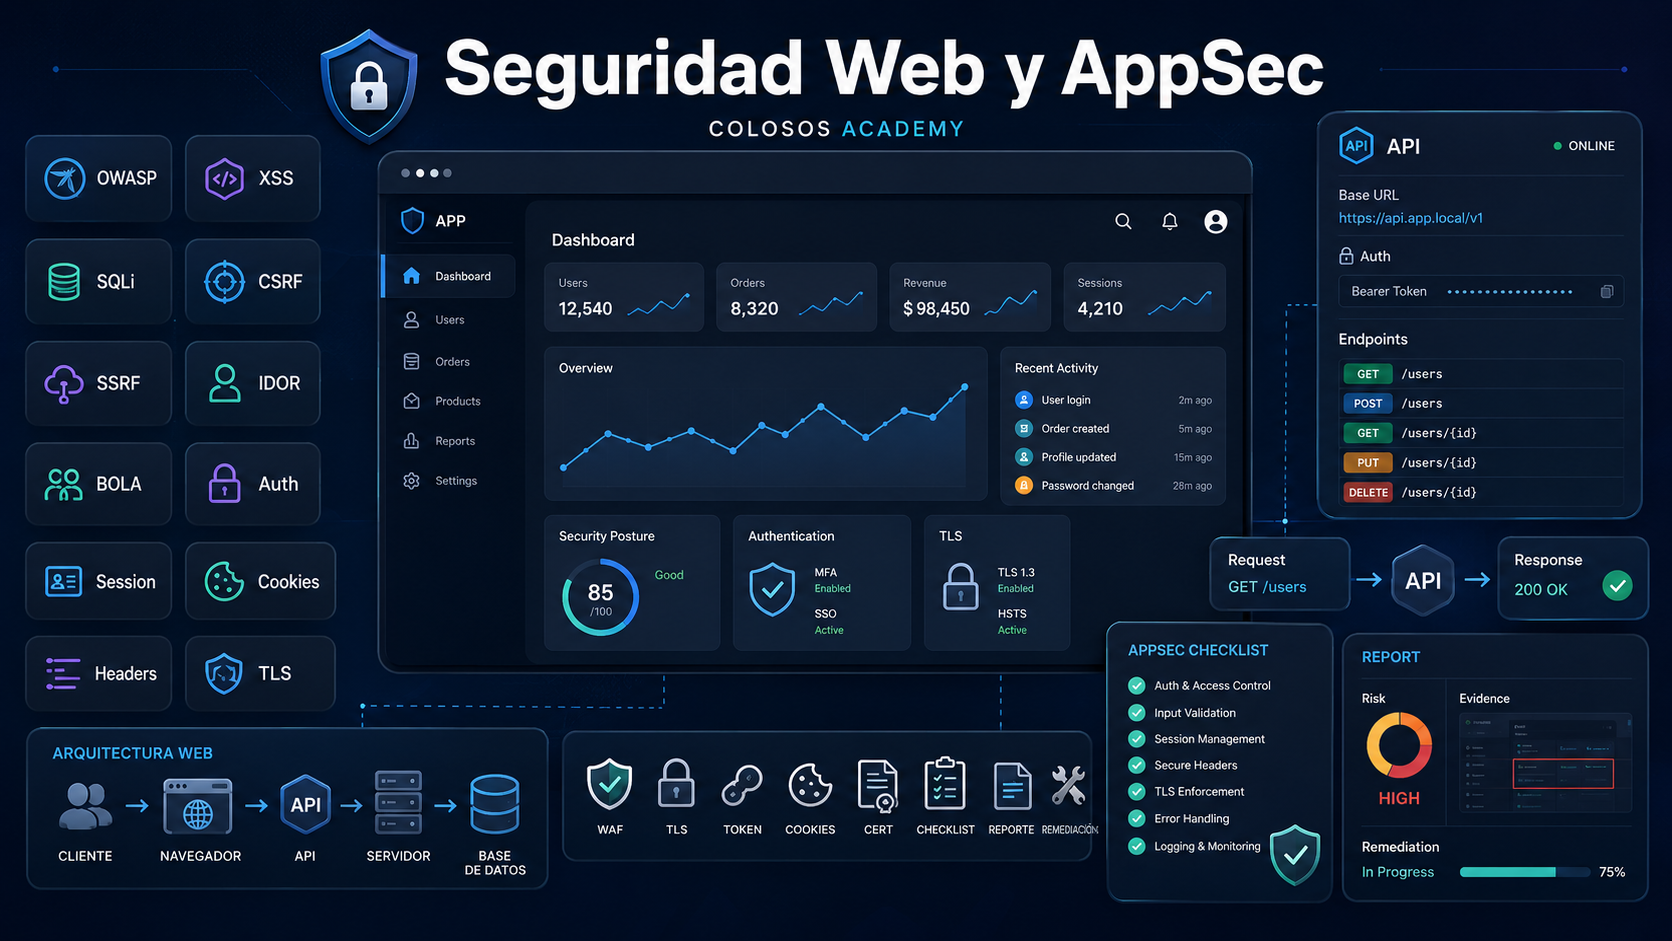
Seguridad Web y AppSec
Un glosario práctico para entender aplicaciones web, APIs, autenticación, sesiones, cookies, cabeceras, OWASP, vulnerabilidades comunes, controles y remediación segura sin salirnos del ámbito Web/AppSec.
0
Términos Web/AppSec explicados con contexto.
0
Categorías centradas en seguridad web y aplicaciones.
0
Niveles de aprendizaje para filtrar por madurez.
100%
Enfoque educativo, defensivo y de práctica autorizada.
Seguridad web con límites claros
Esta página explica conceptos de Web/AppSec para aprender, revisar, desarrollar mejor y practicar en entornos autorizados. No incluye payloads reales, explotación operativa ni instrucciones para actuar sobre sistemas de terceros.
Los fallos se describen por riesgo, causa y mitigación, no como guía para dañar sistemas.
El objetivo es construir, revisar, priorizar y corregir aplicaciones web de forma profesional.
Mapa mental de Web/AppSec
Para entender seguridad web no basta con memorizar vulnerabilidades. Hay que conectar navegador, petición, API, servidor, sesión, autorización, datos, cabeceras y ciclo de vida seguro.
Origen, DOM, cookies, almacenamiento, CORS, CSP y comportamiento del navegador.
Métodos, rutas, cabeceras, códigos de estado, JSON, REST, GraphQL y endpoints.
Autenticación, autorización, sesiones, tokens, MFA, OAuth, OIDC y JWT.
Entrada, salida, consultas, serialización, subida de archivos y exposición de información.
Cabeceras, rate limiting, logs, SAST, DAST, revisión de código, ASVS y WAF.
Riesgo, evidencia mínima, impacto, prioridad, remediación, retest y aprendizaje del equipo.
Glosario de Seguridad Web y AppSec
Conceptos explicados con enfoque de desarrollo seguro, revisión, testing autorizado, defensa y remediación. Puedes copiar términos, copiar enlaces directos o abrir el detalle ampliado.
No hay resultados con esos filtros.
Prueba con otro término, categoría o nivel.
Checklist rápido de revisión Web/AppSec
Úsalo como guía conceptual para revisar aplicaciones propias o laboratorios. No sustituye una auditoría, una metodología formal ni pruebas autorizadas.
Revisa MFA, políticas de contraseña, recuperación de cuenta, sesiones y protección ante abuso.
Comprueba roles, permisos, acceso a objetos, separación de usuarios y rutas protegidas.
Valida entradas, codifica salidas y evita mezclar datos no confiables con consultas o HTML.
Usa Secure, HttpOnly, SameSite, expiración adecuada y rotación tras eventos sensibles.
Define esquemas, límites, autenticación, autorización por objeto y manejo seguro de errores.
Registra eventos útiles sin exponer secretos, datos personales o tokens en logs.
Cómo estudiar esta página
El objetivo no es memorizar siglas, sino aprender a razonar como AppSec: qué activo se protege, qué flujo existe, qué control falla, qué impacto tiene y cómo se corrige.
Relaciona navegador, petición, sesión, endpoint, rol, datos y respuesta antes de pensar en vulnerabilidades.
Pregunta qué debería impedir el fallo: validación, autorización, codificación, cabecera, límite o diseño.
Usa evidencia mínima, lenguaje claro y remediación concreta, evitando datos sensibles o pruebas fuera de alcance.
De conceptos a práctica segura
La seguridad web se aprende revisando aplicaciones de laboratorio, leyendo documentación, entendiendo OWASP y practicando reporting responsable. Empieza por conceptos y avanza hacia laboratorios autorizados.
Preguntas frecuentes
No. Explica conceptos, riesgos, controles y remediación. La práctica técnica debe hacerse en laboratorios propios o autorizados, no sobre sistemas de terceros.
HTTP, métodos, códigos de estado, cookies, sesiones, autenticación, autorización, APIs, cabeceras de seguridad y OWASP Top 10. Después puedes profundizar en vulnerabilidades concretas.
No. AppSec incluye diseño seguro, revisión de requisitos, modelado de amenazas, revisión de código, pruebas, controles en CI/CD, formación de desarrollo, remediación y métricas.
Es una buena puerta de entrada, pero no basta para una revisión completa. Conviene complementarlo con ASVS, WSTG, API Security Top 10, threat modeling y contexto de la aplicación.
Copiado