
Entender alertas, colas, severidad, escalado, playbooks, SLAs, métricas y coordinación del SOC.
Glosarios y referencias · Blue Team y SOC
Blue Team y SOC
Un glosario práctico para entender operaciones defensivas: SIEM, alertas, logs, telemetría, triage, detección, EDR, XDR, NDR, SOAR, playbooks, threat intelligence, respuesta y métricas SOC.
0
Términos defensivos explicados con contexto SOC.
0
Categorías de operación, detección y respuesta.
6
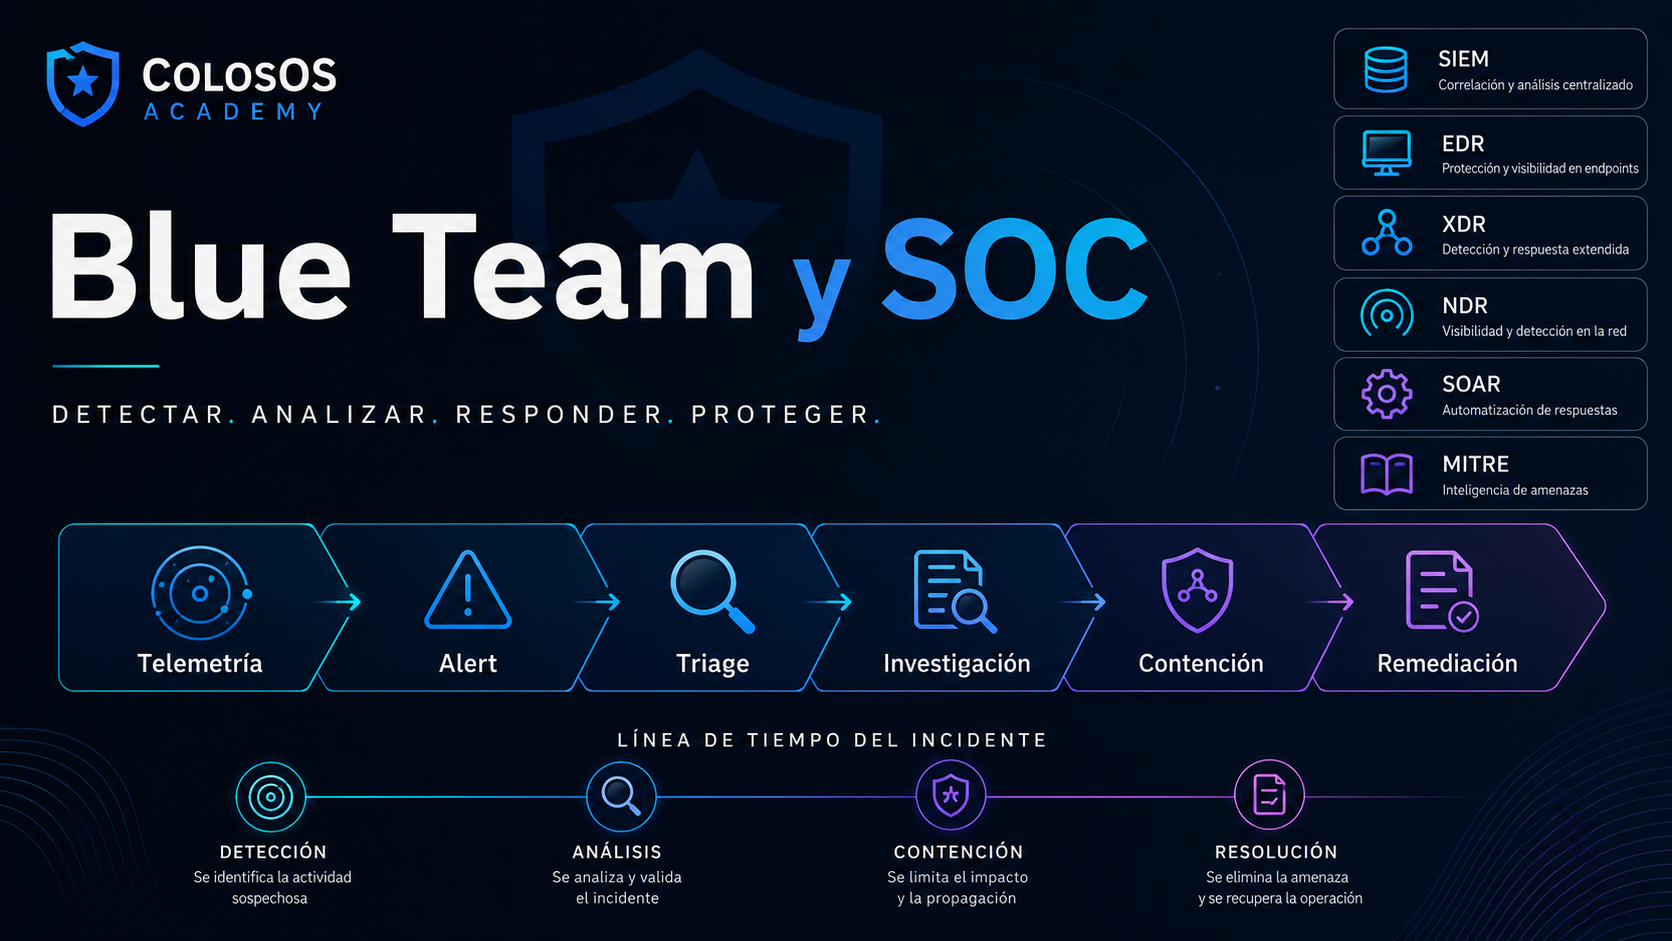
Fases: telemetría, alerta, triage, investigación, contención y mejora.
100%
Enfoque defensivo, profesional y orientado a aprendizaje legal.
Qué cubre esta página
Blue Team y SOC se centran en defender, monitorizar, detectar, priorizar, investigar y responder. Esta página evita entrar en forense profundo, malware avanzado o pentesting operativo, que tendrán sus propias páginas.
Relacionar logs, endpoints, red, identidad, cloud y aplicaciones para identificar comportamiento anómalo.
Contener, documentar, aprender, ajustar reglas, reducir falsos positivos y mejorar cobertura defensiva.
Flujo mental de un SOC
El SOC no consiste solo en mirar alertas. Consiste en convertir telemetría en decisiones: entender contexto, priorizar, investigar, responder y mejorar la detección.
Glosario Blue Team y SOC
Conceptos explicados con enfoque defensivo: monitorización, detección, investigación, priorización, respuesta, cobertura y mejora continua.
No hay resultados con esos filtros.
Prueba con otro término, categoría o nivel.
Checklist básico para pensar como analista SOC
Úsalo como guía mental para analizar una alerta sin precipitarte. El objetivo es convertir señales dispersas en una decisión justificada.
Qué regla saltó, cuándo, sobre qué activo, con qué usuario, desde qué origen y con qué severidad.
Identifica host, cuenta, IP, proceso, dominio, aplicación, recurso cloud o identidad implicada.
Compara con baseline, horario, rol, ubicación, historial y actividad normal del activo.
Busca eventos relacionados en EDR, SIEM, proxy, firewall, identidad, DNS, correo o cloud.
Clasifica como falso positivo, benigno, sospechoso, incidente o requiere escalado.
Registra evidencias, hipótesis, acciones, tiempos, responsables y recomendaciones de mejora.
De conceptos a práctica defensiva
El siguiente paso es practicar con logs, dashboards, laboratorios SOC, reglas de detección, ejercicios de triage y casos guiados. Aprende a explicar por qué una alerta importa.
Preguntas frecuentes
No exactamente. Blue Team es el enfoque defensivo amplio. SOC es una función o equipo operativo que monitoriza, detecta, investiga y responde a eventos de seguridad.
Empieza por logs, SIEM, eventos, alertas, triage, severidad, MITRE ATT&CK, IoCs, endpoints, red, identidad y documentación de casos.
No al inicio, pero ayuda mucho entender consultas, expresiones regulares, scripting básico, automatización y formatos como JSON, CSV y logs estructurados.
Solo toca conceptos necesarios para SOC. La investigación forense profunda, adquisición de evidencias y respuesta a incidentes avanzada tendrá su propia página.
Copiado