
Siempre que sea posible, documenta estado inicial, hora, sistema, responsable y acciones realizadas.
Glosarios y referencias · DFIR
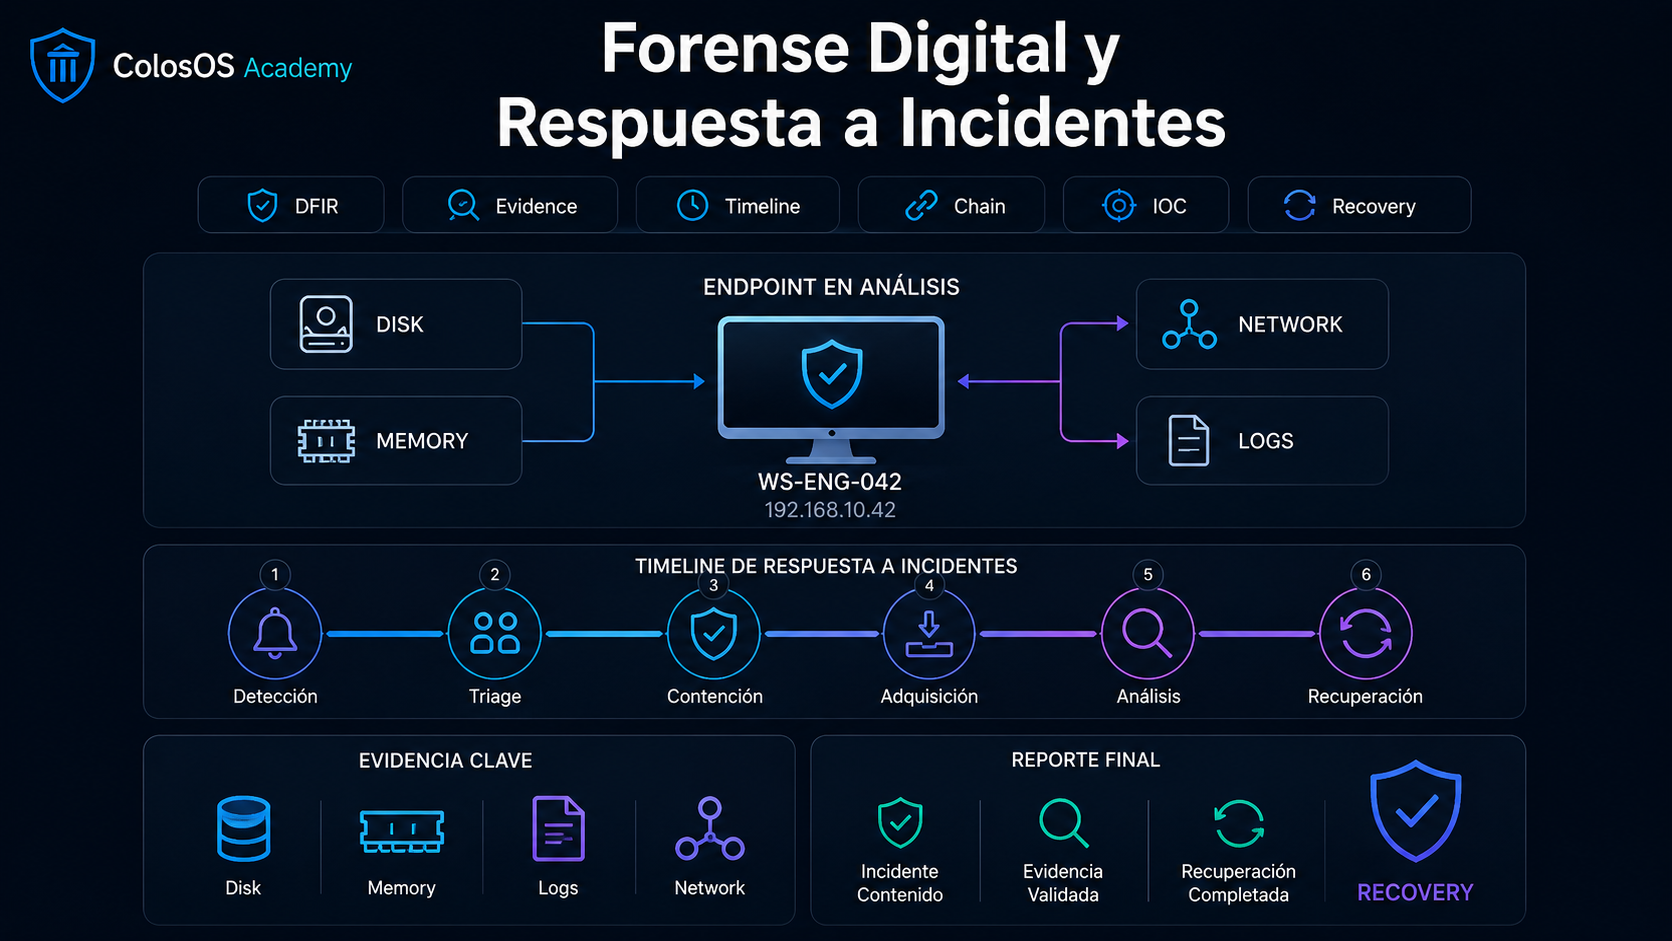
Forense Digital y Respuesta a Incidentes
Un glosario práctico para entender DFIR: evidencias, cadena de custodia, adquisición, análisis de disco y memoria, logs, timeline, contención, erradicación, recuperación y lecciones aprendidas.
0
Términos DFIR explicados con contexto profesional.
0
Categorías de evidencia, análisis, respuesta y recuperación.
0
Niveles de aprendizaje para filtrar por madurez.
100%
Enfoque defensivo, legal, trazable y orientado a aprendizaje seguro.
DFIR exige método, trazabilidad y prudencia
En forense digital no basta con “mirar qué pasó”. Hay que preservar evidencias, evitar alterar sistemas, documentar acciones, mantener cadena de custodia cuando proceda y coordinar la respuesta con responsables.
Una mala respuesta puede destruir evidencia, aumentar daño o dificultar recuperación.
Un incidente bien gestionado debe dejar mejores controles, detecciones, procesos y documentación.
Flujo mental de respuesta a incidentes
La respuesta a incidentes combina rapidez y rigor. Primero se entiende el alcance; después se contiene, se preserva lo relevante, se analiza, se recupera y se convierte la experiencia en mejora.
Glosario de Forense Digital y Respuesta a Incidentes
Conceptos centrados en DFIR: preservación, análisis, evidencias, artefactos, timeline, contención, recuperación, documentación y mejora posterior.
No hay resultados con esos filtros.
Prueba con otro término, categoría o nivel.
Checklist básico ante un incidente
Guía mental para evitar errores comunes durante las primeras fases de respuesta. En entornos reales, debe ajustarse a procedimientos internos, requisitos legales y criticidad del sistema.
Anota hora, sistema, usuario, alerta, síntomas, responsable y fuente inicial de detección.
Evita reinicios, limpiezas o cambios sin valorar si perderás memoria, procesos, logs o artefactos.
Identifica activos, cuentas, datos, redes, servicios y usuarios potencialmente afectados.
Reduce impacto, pero documenta acciones y evita medidas que impidan análisis posterior.
Calcula hashes, controla acceso, etiqueta soportes y registra quién manipula cada evidencia.
Documenta causa raíz, línea temporal, impacto, acciones, recuperación y mejoras preventivas.
Cómo estudiar DFIR sin perder rigor
DFIR se aprende conectando evidencias, contexto y decisiones. No se trata solo de herramientas: el valor está en preservar, interpretar, documentar y mejorar.
Define qué quieres confirmar: acceso, ejecución, persistencia, movimiento lateral, exfiltración o recuperación.
Un artefacto aislado rara vez basta. Combina logs, memoria, disco, usuario, red y tiempo.
Documenta hechos observados, limitaciones, incertidumbre, impacto, acciones y recomendaciones verificables.
De conceptos a práctica DFIR
El siguiente paso es practicar con casos guiados: análisis de logs, timelines, artefactos Windows/Linux, memoria, endpoints y ejercicios de respuesta. Empieza en laboratorio y documenta cada decisión.
Preguntas frecuentes
No exactamente. Blue Team es defensa amplia y operación continua. DFIR se centra en investigación forense y respuesta cuando hay un evento o incidente que requiere análisis, preservación y recuperación.
Empieza por evidencias, cadena de custodia, timeline, logs, adquisición, memoria, disco, artefactos del sistema, contención y documentación.
Porque permite demostrar quién tuvo acceso a una evidencia, cuándo, cómo se preservó y qué cambios se realizaron. Es clave en investigaciones sensibles o con posible derivada legal.
No. Puede mencionar artefactos, IoCs y comportamiento observado, pero el análisis de malware avanzado es otra disciplina y tendría su propio tratamiento.
Copiado