
Glosarios y referencias · Linux y terminal
Linux y Terminal para Ciberseguridad
Una referencia práctica para aprender comandos Linux, Bash, permisos, procesos, servicios, logs, red, paquetes, archivos y administración básica con enfoque defensivo, legal y profesional.
0
Comandos y utilidades explicadas con ejemplo seguro.
0
Categorías prácticas para filtrar por objetivo.
12
Directorios clave de Linux explicados para orientación.
100%
Enfoque de laboratorio, defensa y administración legal.
Mapa mental: qué debes dominar primero
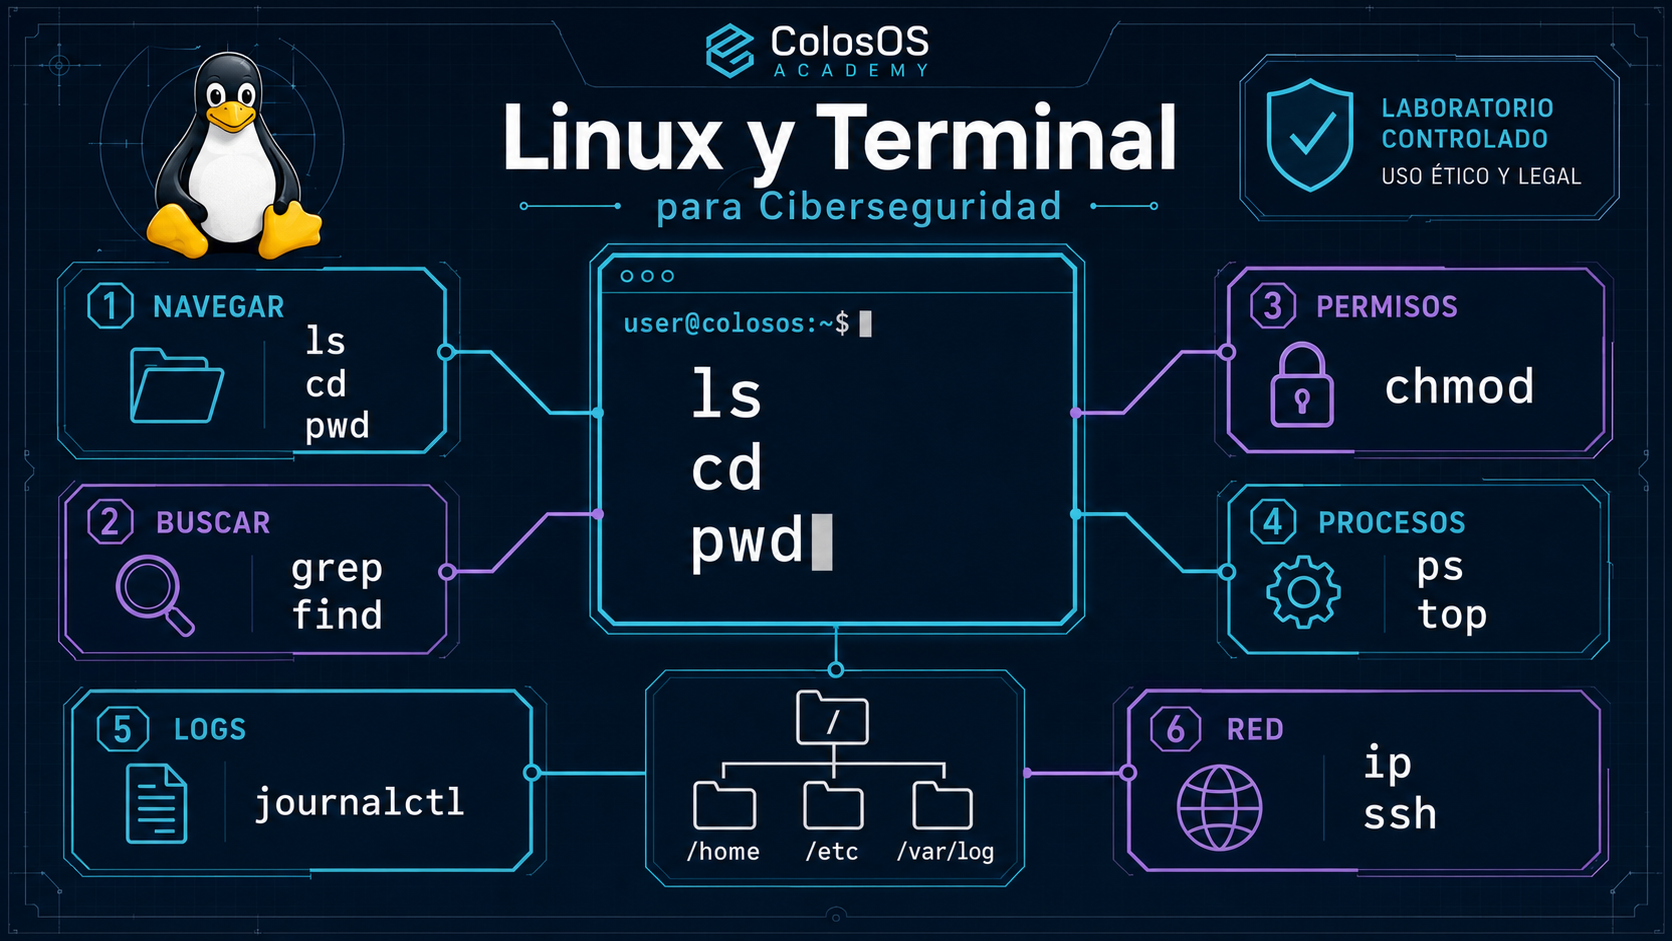
Linux no se aprende memorizando comandos sueltos. Se aprende entendiendo tareas: navegar, inspeccionar, buscar, controlar permisos, leer logs, gestionar procesos, revisar red y administrar servicios.
Lista amplia de comandos Linux
Cada tarjeta incluye utilidad, explicación, ejemplo seguro, identificador interno y nota práctica. Puedes copiar el ejemplo, copiar el enlace directo o abrir el detalle ampliado.
No hay resultados con esos filtros.
Prueba con otra palabra, categoría o nivel.
Directorios clave que debes reconocer
En ciberseguridad es habitual revisar configuración, logs, binarios, temporales, usuarios, servicios y evidencias. Estos directorios te ayudan a orientarte rápido.
/homeDirectorios personales de usuarios. Útil para revisar configuración de usuario, documentos y scripts.
/rootDirectorio personal del usuario root. Requiere privilegios elevados.
/etcConfiguración del sistema y servicios. Fundamental para hardening y administración.
/var/logLogs del sistema y aplicaciones. Clave para troubleshooting, Blue Team y respuesta a incidentes.
/usr/binBinarios de usuario. Muchos comandos habituales viven aquí.
/usr/sbinBinarios administrativos. Suele requerir permisos elevados.
/tmpArchivos temporales. Debe revisarse con cuidado en análisis y hardening.
/optSoftware adicional instalado manualmente o por proveedores.
/procInformación dinámica del kernel y procesos. Muy útil para inspección del sistema.
/sysInformación del kernel, dispositivos y hardware expuesta como sistema de archivos.
/devDispositivos representados como archivos. Importante para discos, terminales y hardware.
/bootArchivos de arranque, kernel y bootloader. Crítico para disponibilidad e integridad.
Ruta práctica recomendada
Esta página es una referencia. Para aprender de verdad, crea un laboratorio propio, toma notas, repite comandos y explica qué ves en cada salida.
Usa pwd, ls, cd, tree, file y stat para entender estructura, tipos de archivo y contexto.
Practica con cat, less, head, tail, wc, grep y journalctl en archivos de prueba o logs de laboratorio.
Filtra errores, IPs, usuarios, servicios y eventos con grep, awk, sed, cut, sort y uniq.
Interpreta rwx, propietarios, grupos, sudo, chmod, chown, umask y permisos especiales.
Relaciona ps, top, lsof, ss, ip, curl, dig y tcpdump con servicios reales de laboratorio.
Usa systemctl, journalctl, crontab, apt/dnf y ufw en entornos autorizados y reversibles.
Terminal sí, pero con prudencia
Practica comandos en máquinas propias, laboratorios, CTFs o entornos donde tengas autorización. Evita copiar comandos destructivos sin entenderlos. En Linux, un error con permisos, borrado, servicios o discos puede afectar la disponibilidad del sistema.
Preguntas frecuentes
Empieza por pwd, ls, cd, cat, less, head, tail, grep, find, chmod, chown, ps, top, systemctl, journalctl, ip, ss, curl, dig, ssh y scp. Con eso ya puedes moverte, leer, buscar, revisar procesos, servicios, red y logs.
No, pero sí necesitas una base sólida. Linux aparece en servidores, laboratorios, herramientas de seguridad, logs, scripting, cloud, DevSecOps, forense y pentesting legal.
Ten especial cuidado con rm, chmod, chown, usermod, mount, umount, systemctl, iptables, nft, dd, mkfs y comandos ejecutados con sudo. Practica primero en máquinas desechables o snapshots.
Sí. Para Blue Team ayuda a leer logs, procesos, red y servicios. Para pentesting legal ayuda a moverse por sistemas, entender permisos, transferir archivos, revisar servicios y documentar evidencias en entornos autorizados.
Copiado