
Quién define prioridades, qué políticas existen, cómo se reparte la responsabilidad y cómo se demuestra que el sistema está bajo control.
Glosarios y referencias · Gobierno, riesgo y cumplimiento
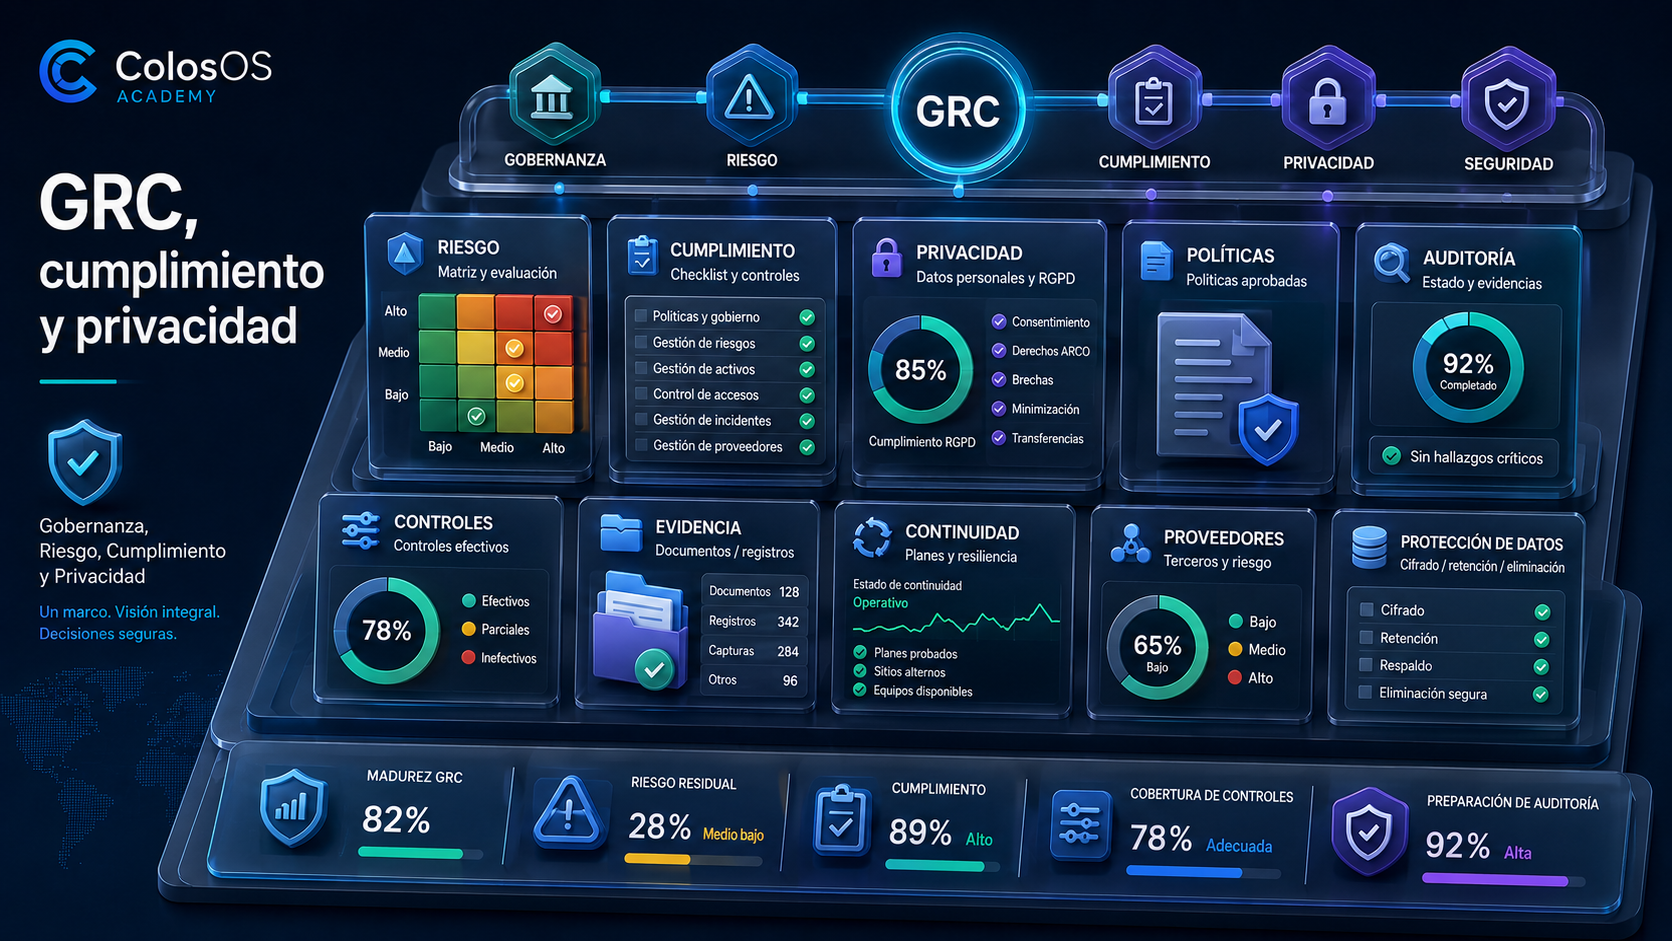
GRC, cumplimiento y privacidad
Un glosario práctico para entender gobierno, gestión de riesgos, auditoría, continuidad, terceros y protección de datos. Aquí verás los conceptos que ayudan a ordenar políticas, controles, evidencias, obligaciones regulatorias y decisiones de negocio.
0
Términos de GRC, privacidad y cumplimiento explicados con contexto.
0
Categorías para gobierno, riesgo, evidencia, privacidad y marcos normativos.
0
Niveles para filtrar según madurez organizativa.
100%
Enfoque educativo, defensivo y orientado a confianza, control y toma de decisiones.
Qué cubre esta página
Esta referencia se centra en cómo una organización ordena su seguridad, riesgo y cumplimiento. El foco está en políticas, controles, evidencias, continuidad, proveedores y protección de datos.
Cómo identificar riesgos, elegir tratamientos, aplicar controles y conservar pruebas para auditoría, revisión y mejora.
Cómo tratar datos personales, justificar tratamientos, responder a derechos y cumplir con normativas y contratos relevantes.
Flujo mental de GRC
Una visión ordenada de GRC ayuda a conectar decisiones de negocio, gestión de riesgos, controles, evidencias y revisión continua. No se trata solo de cumplir por cumplir, sino de construir un sistema coherente y sostenible.
Roles, responsabilidades, políticas, objetivos y criterio de dirección.
Activos, procesos, terceros, datos, dependencias y alcance.
Identificación, análisis, apetito, tratamiento y riesgo residual.
Medidas técnicas, organizativas, compensatorias y de supervisión.
Registros, auditoría, trazabilidad, hallazgos y remediación.
Continuidad, revisión, seguimiento y adaptación normativa.
Glosario de GRC, cumplimiento y privacidad
Términos clave para entender gobierno, riesgo, políticas, auditoría, continuidad, terceros, protección de datos y marcos de referencia.
No hay resultados con esos filtros.
Prueba con otro término, categoría o nivel.
Checklist rápido de revisión
Una guía práctica para revisar si una organización tiene un sistema mínimo de gobierno, riesgo, evidencia y privacidad. No sustituye una auditoría, pero te ayuda a detectar huecos frecuentes.
Comprueba si existen responsables claros, políticas aprobadas, criterios de riesgo y un alcance definido.
Valida si hay análisis de riesgos, registro actualizado, tratamientos definidos y seguimiento del riesgo residual.
Revisa si la organización conserva pruebas, registros, hallazgos, planes de remediación y trazabilidad de revisiones.
Comprueba si existe BIA, continuidad de negocio, recuperación ante desastres y objetivos de tiempo y datos recuperables.
Busca due diligence, evaluación de proveedores, contratos adecuados y controles sobre acceso y tratamiento de datos.
Verifica base jurídica, minimización, registros de tratamiento, derechos, evaluación de impacto y gestión de incidentes de datos.
Cómo estudiar GRC sin caer en burocracia
La clave es conectar cada documento, control o requisito con una decisión real: qué riesgo reduce, qué evidencia deja, quién responde y cómo se revisa con el tiempo.
Decide si pertenece a gobierno, riesgo, control, evidencia, privacidad, continuidad, terceros o normativa.
Pregunta siempre qué prueba demostraría que esa práctica existe y funciona realmente.
Convierte hallazgos y requisitos en acciones con responsable, plazo, prioridad y criterio de cierre.
GRC orientado a criterio, no a papeleo
Esta página tiene finalidad educativa y no sustituye asesoramiento legal, auditoría formal ni análisis específico. Úsala para ordenar conceptos, preparar revisiones, mejorar conversaciones con equipos técnicos y entender mejor la relación entre riesgo, control y evidencia.
Preguntas frecuentes
No. Si se hace bien, GRC ayuda a priorizar riesgos, definir responsabilidades, ordenar controles y demostrar que la organización toma decisiones con criterio.
Empieza por GRC, governance, compliance, risk assessment, control, policy, audit, BIA, GDPR, DPIA e ISO 27001. Son una base muy útil para entender el resto.
No. Están relacionadas, pero no son idénticas. Privacidad se centra en el tratamiento legítimo y adecuado de datos personales; seguridad se centra en proteger sistemas, información y procesos frente a riesgos.
No. Esta página tiene un fin educativo y de orientación. Sirve para entender conceptos, ordenar ideas y preparar mejor conversaciones, revisiones o proyectos reales.
Copiado