
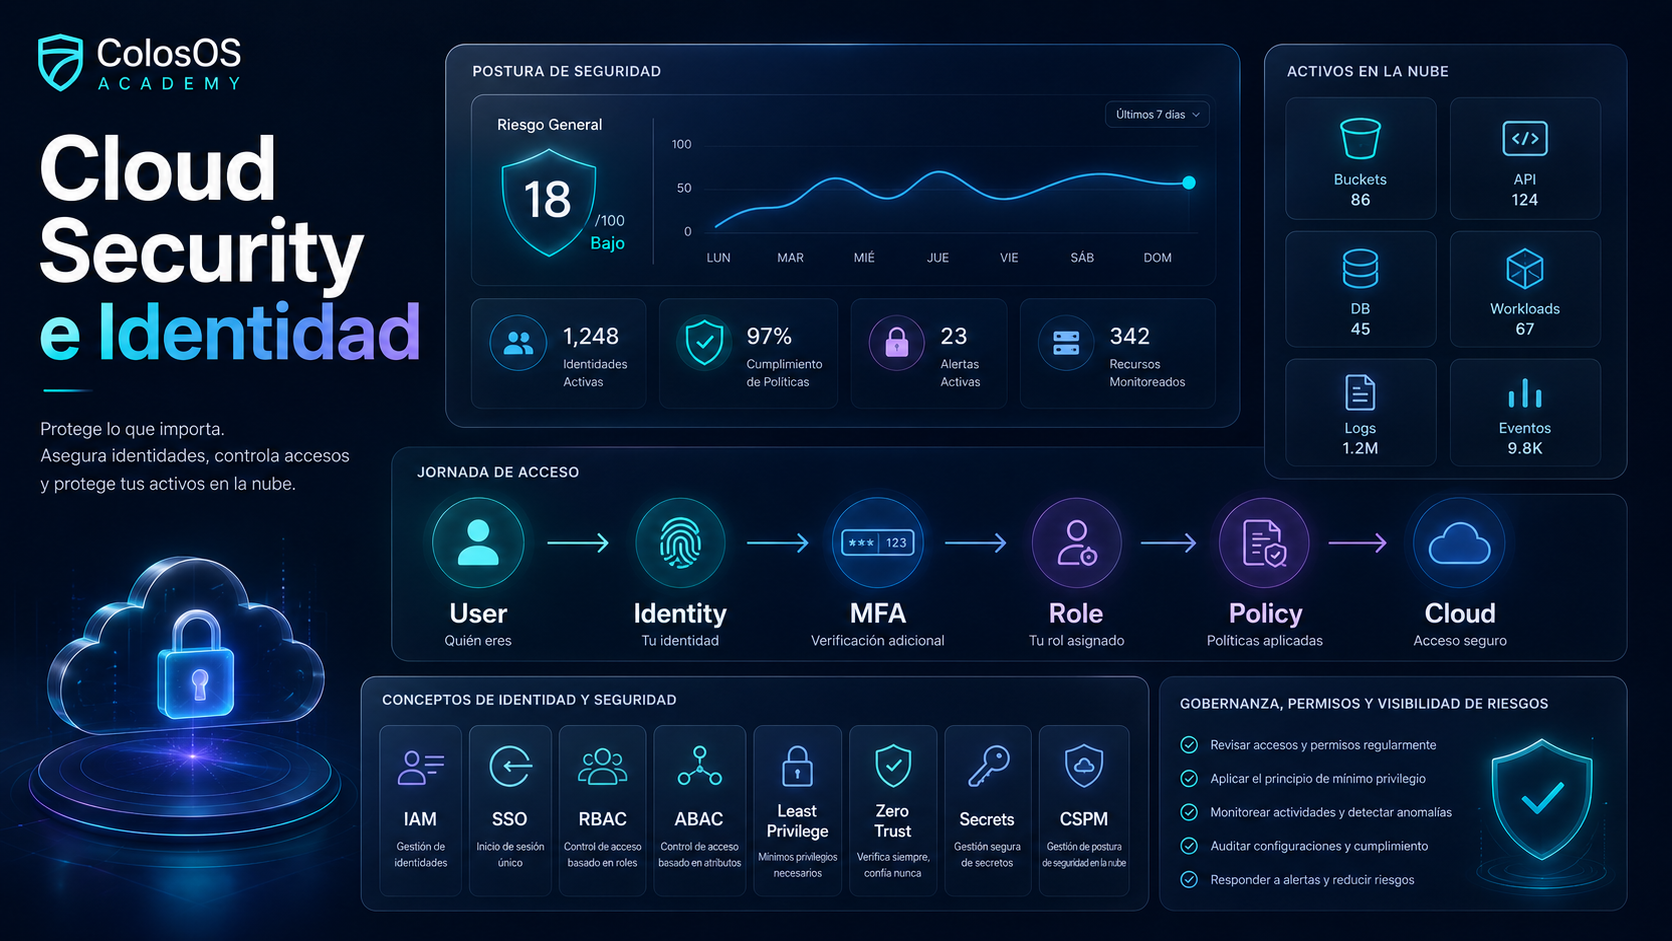
Usuarios, grupos, roles, cuentas de servicio, MFA, SSO, permisos y políticas son el centro de la seguridad cloud.
Glosarios y referencias · Cloud e identidad
Cloud Security e Identidad
Un glosario práctico para entender seguridad cloud, IAM, MFA, SSO, roles, políticas, mínimo privilegio, secretos, buckets, workloads, logs cloud, CSPM, CIEM, KMS y Zero Trust.
0
Términos cloud e identidad explicados con contexto.
0
Categorías centradas en IAM, recursos cloud, datos y visibilidad.
0
Niveles de aprendizaje para filtrar por madurez.
100%
Enfoque defensivo, práctico y orientado a configuración segura.
Qué cubre esta página
Esta referencia se centra en seguridad cloud práctica e identidad: quién accede, con qué permisos, a qué recursos, desde dónde, con qué controles y cómo se registra. DevSecOps, GRC y cumplimiento tendrán tratamiento separado.
Buckets, workloads, bases de datos, APIs, redes cloud y secretos deben configurarse con mínimo privilegio.
Logs cloud, CSPM, CIEM, alertas, cifrado y revisión continua ayudan a reducir errores y riesgo operativo.
Flujo mental de acceso cloud
En cloud, el riesgo suele aparecer cuando una identidad tiene más permisos de los necesarios, un recurso queda expuesto o no existe visibilidad suficiente para detectar abuso.
Glosario de Cloud Security e Identidad
Conceptos centrados en seguridad cloud práctica: identidad, permisos, recursos, exposición, datos, cifrado, secretos, logs, postura cloud y revisión continua.
No hay resultados con esos filtros.
Prueba con otro término, categoría o nivel.
Checklist rápido de revisión cloud
Guía conceptual para revisar entornos cloud desde identidad, permisos, exposición, datos y visibilidad. No sustituye una auditoría ni una revisión formal del proveedor.
Revisa cuentas humanas, cuentas de servicio, usuarios privilegiados, SSO, MFA y sesiones activas.
Comprueba roles, políticas, grupos, permisos heredados, privilegios excesivos y accesos no usados.
Busca buckets públicos, bases de datos abiertas, APIs sin control, puertos expuestos y endpoints inseguros.
Localiza API keys, tokens, claves de acceso, certificados y secretos sin rotación o almacenados incorrectamente.
Verifica cifrado en reposo, tránsito, gestión de claves, rotación, acceso a claves y separación de funciones.
Activa logs cloud, alertas, CSPM, revisión de cambios, detección de anomalías y reporting continuo.
Cómo estudiar Cloud Security sin perderte
Cloud Security no se aprende memorizando nombres de servicios. Se aprende siguiendo el camino: identidad, permisos, recurso, exposición, datos, logs y remediación.
Identifica quién accede, cómo se autentica, qué rol asume y qué recurso intenta usar.
Compara permisos concedidos, permisos usados, herencias, condiciones y excepciones.
Explica exposición, impacto, evidencia, recomendación y validación posterior.
De conceptos a arquitectura segura
La seguridad cloud se aprende revisando permisos, configuraciones, logs y exposición real. Practica con laboratorios controlados y documenta cada hallazgo como riesgo, impacto y recomendación.
Preguntas frecuentes
No. También incluye identidad, permisos, datos, cifrado, exposición, logs, monitorización, gobierno técnico, revisión continua y respuesta ante cambios inseguros.
Empieza por IAM, MFA, SSO, RBAC, mínimo privilegio, roles, políticas, cuentas de servicio, secretos, buckets, redes cloud, logs y cifrado.
Porque muchas acciones cloud dependen de permisos. Una identidad con privilegios excesivos puede leer datos, modificar recursos, crear claves, exponer servicios o desactivar controles.
Solo de forma tangencial. Esta página se centra en seguridad técnica cloud e identidad. GRC, cumplimiento y privacidad tendrán una página específica.
Copiado