
La seguridad no se añade al final. Se integra en requisitos, diseño, desarrollo, pruebas, pipeline y operación.
Glosarios y referencias · Desarrollo seguro
DevSecOps y AppSec
Un glosario práctico para entender seguridad integrada en el ciclo de vida del software: SDLC, CI/CD, SAST, DAST, SCA, SBOM, IaC, contenedores, secretos, policy as code y supply chain security.
0
Términos DevSecOps y AppSec explicados con contexto.
0
Categorías para desarrollo seguro, CI/CD y supply chain.
0
Niveles para filtrar según madurez técnica.
100%
Enfoque defensivo, educativo y orientado a calidad y prevención.
Qué cubre esta página
Esta referencia se centra en desarrollo seguro, automatización y seguridad en el ciclo de vida del software. El foco está en cómo prevenir, detectar y corregir riesgos desde el código hasta el despliegue y la operación.
Escaneos, gates, análisis de código, revisión de dependencias e infraestructura ayudan a detectar problemas antes.
El software moderno depende de librerías, imágenes, pipelines y artefactos. Proteger la cadena de suministro es clave.
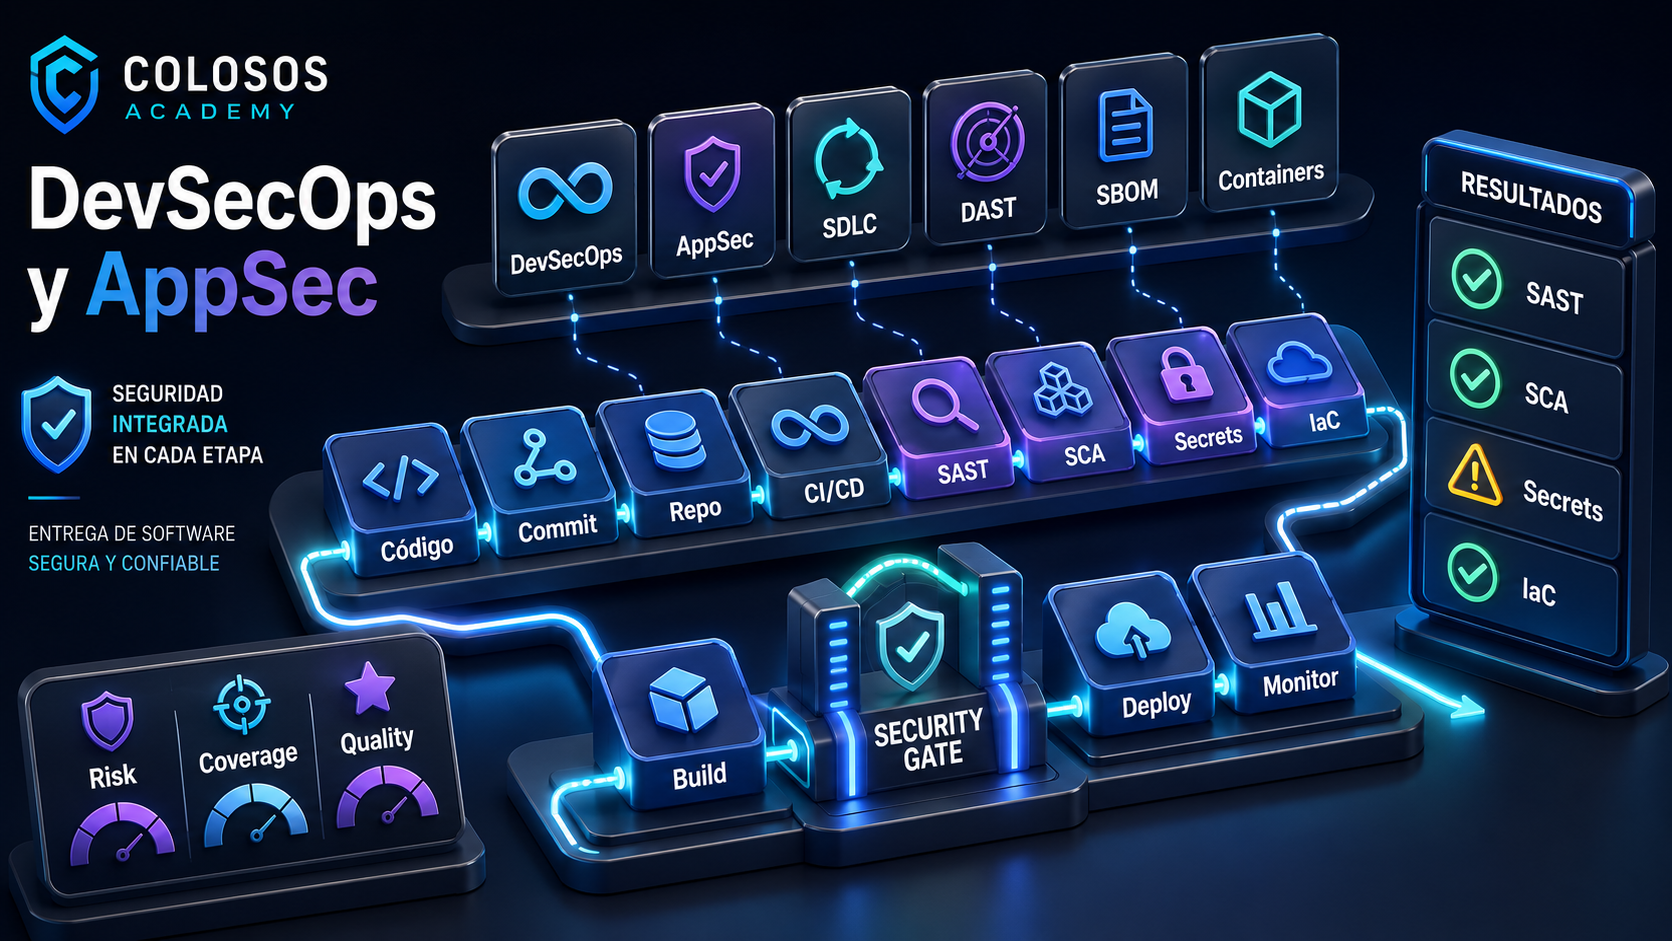
Flujo mental de DevSecOps
Un pipeline seguro conecta prácticas de desarrollo, controles automáticos y revisión humana. La idea no es bloquear por bloquear, sino introducir seguridad útil en el momento adecuado.
Requisitos, threat modeling, decisiones de arquitectura y controles esperados.
Secure coding, branch protection, pull requests y revisión de cambios.
SAST, secretos, dependencias, linters de seguridad y feedback temprano.
Integridad de build, SBOM, firmas y control de artefactos.
IaC scanning, security gates, contenedores, políticas y despliegue controlado.
Monitorización, runtime, respuesta, feedback y mejora continua.
Glosario de DevSecOps y AppSec
Términos esenciales para entender cómo integrar seguridad en desarrollo, automatización, entrega de software, infraestructura y operación.
No hay resultados con esos filtros.
Prueba con otro término, categoría o nivel.
Checklist rápido de revisión
Una guía rápida para revisar un entorno DevSecOps con foco práctico. No sustituye una auditoría, pero ayuda a detectar huecos frecuentes.
Comprueba si existen requisitos de seguridad, threat modeling y criterios claros antes de desarrollar.
Revisa branch protection, pull requests, code review y controles mínimos antes de fusionar cambios.
Valida si hay SAST, secrets scanning, SCA y revisiones útiles con ruido controlado.
Comprueba runners, permisos, credenciales, gates, firmas, trazabilidad y procedencia de builds.
Busca análisis de IaC, escaneo de imágenes, políticas y revisión de privilegios y secretos.
Verifica observabilidad, vulnerabilidad, priorización por riesgo y aprendizaje posterior al incidente.
Cómo estudiar DevSecOps sin convertirlo en una lista de herramientas
La clave no es meter más escáneres, sino entender qué riesgo reduce cada control, dónde encaja en el flujo y cómo se convierte el hallazgo en mejora real del software.
Indica si pertenece a diseño, código, build, test, deploy, runtime o respuesta.
Convierte cada alerta en riesgo, impacto, evidencia, responsable y corrección verificable.
Revisa si la remediación se aplicó, si no rompió el flujo y si dejó una mejora reusable.
De conceptos a práctica real
DevSecOps y AppSec se entienden mejor cuando ves el flujo completo: código, pipeline, dependencias, infraestructura y operación. La clave no es poner más herramientas, sino diseñar un sistema donde la seguridad encaje y genere feedback útil.
Preguntas frecuentes
No. Incluye cultura, procesos, diseño de controles, responsabilidades, automatización, revisión humana y feedback continuo.
Empieza por DevSecOps, AppSec, SDLC, shift left, SAST, DAST, SCA, SBOM, security gates, IaC y container security.
No exactamente. AppSec se centra en la seguridad de la aplicación; DevSecOps se centra en cómo integrar esa seguridad dentro del ciclo completo de desarrollo y entrega.
Solo de forma tangencial. Esta página se centra en desarrollo seguro y operación técnica de aplicaciones. GRC, cumplimiento y privacidad tendrán una página propia.
Copiado