
Glosarios y referencias · Redes y protocolos
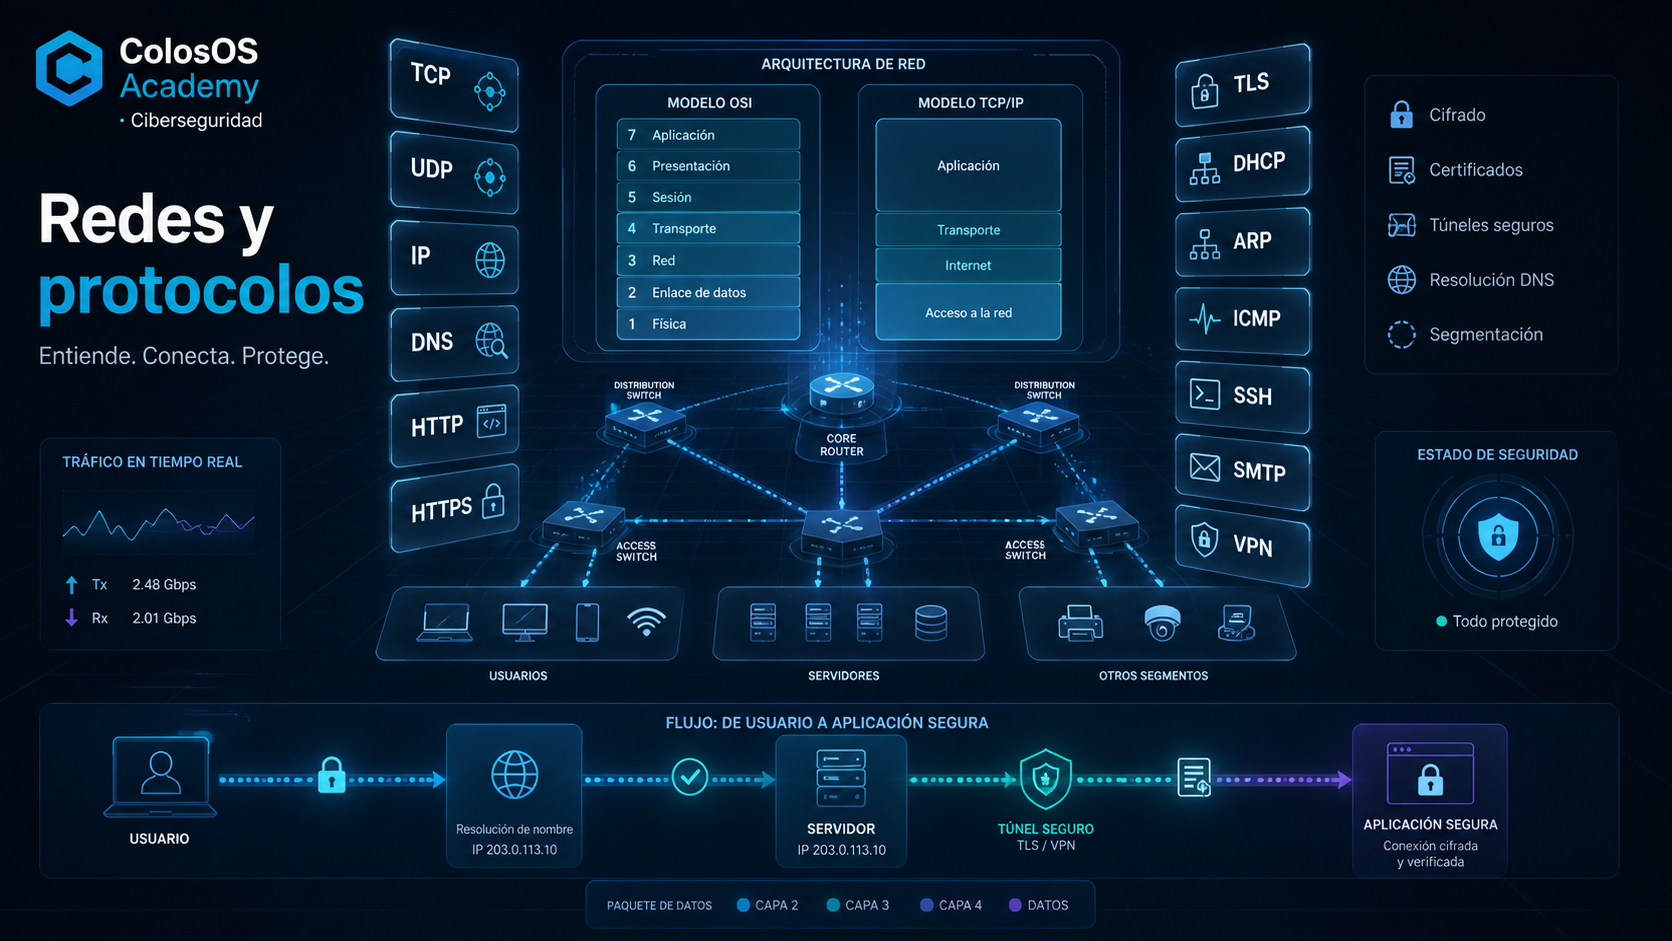
Redes y protocolos para ciberseguridad
Un mapa práctico para entender cómo se comunican los sistemas: capas OSI/TCP-IP, protocolos, puertos, servicios habituales, tráfico cifrado, autenticación, diagnóstico y riesgos comunes.
0
Protocolos, servicios y conceptos de red explicados.
7
Capas OSI conectadas con uso real en ciberseguridad.
0
Puertos habituales para lectura defensiva y práctica legal.
100%
Enfoque educativo, defensivo y de laboratorio autorizado.
Modelo mental: OSI, TCP/IP y seguridad
No necesitas memorizar capas sin contexto. Lo importante es entender qué problema resuelve cada capa, qué protocolos aparecen ahí y qué tipo de fallos o controles de seguridad suelen verse.
Atlas de protocolos, servicios y conceptos
Cada tarjeta resume qué es, para qué sirve, en qué capa o familia encaja, qué puerto suele usar y por qué importa en seguridad defensiva, pentesting legal o análisis de tráfico.
No hay resultados con esos filtros.
Prueba con otra sigla, capa, familia o nivel.
Puertos habituales que conviene reconocer
No se trata de memorizar todo, sino de reconocer servicios frecuentes en logs, inventarios, capturas de red, escaneos autorizados, hardening y resolución de incidencias.
Ruta práctica recomendada
Esta página funciona como referencia, pero la red se aprende capturando, observando y explicando. Usa siempre entornos propios, laboratorios autorizados o máquinas de práctica.
Comprende IP, máscara, gateway, DNS, DHCP, TCP, UDP, puertos y resolución de nombres.
Observa tráfico con herramientas de análisis en un laboratorio propio. Identifica handshakes, consultas DNS y errores.
Aprende a reconocer SSH, HTTP, SMB, RDP, SMTP, LDAP o bases de datos desde inventarios y escaneos autorizados.
Estudia HTTPS, TLS, certificados, PKI, SNI, HSTS y errores de configuración frecuentes.
Conecta VLAN, firewall, VPN, Zero Trust, rutas y políticas de acceso con casos de empresa.
Relaciona protocolos con logs, SIEM, IDS, NDR, alertas, baselines, IoCs y respuesta a incidentes.
Redes sí, pero con contexto legal
Analizar tráfico, escanear servicios o probar configuraciones solo debe hacerse en sistemas propios, laboratorios, CTFs o entornos donde tengas autorización expresa. El objetivo de este glosario es ayudarte a entender, defender y practicar de forma segura.
Preguntas frecuentes
No. Al principio basta con reconocer los más habituales: 22, 25, 53, 80, 110, 143, 443, 445, 3389 y algunos servicios de administración o bases de datos. Lo importante es saber interpretar contexto, no recitar listas.
Empieza por fundamentos de red: IP, subredes, DNS, DHCP, TCP, UDP, HTTP/HTTPS, TLS, SSH y conceptos básicos de routing, firewall y NAT. Después pasa a capturas, logs, segmentación y servicios frecuentes.
Sí, pero como base conceptual y siempre en entornos autorizados. Para pentesting legal necesitas comprender protocolos, puertos, servicios, versiones, exposición y riesgos, pero también alcance, permiso, metodología y reporting.
Sí. Un analista SOC necesita reconocer protocolos en logs, tráfico, alertas, NetFlow, DNS, proxy, firewall, EDR, SIEM y telemetría de red para distinguir actividad normal de comportamiento sospechoso.
Copiado