
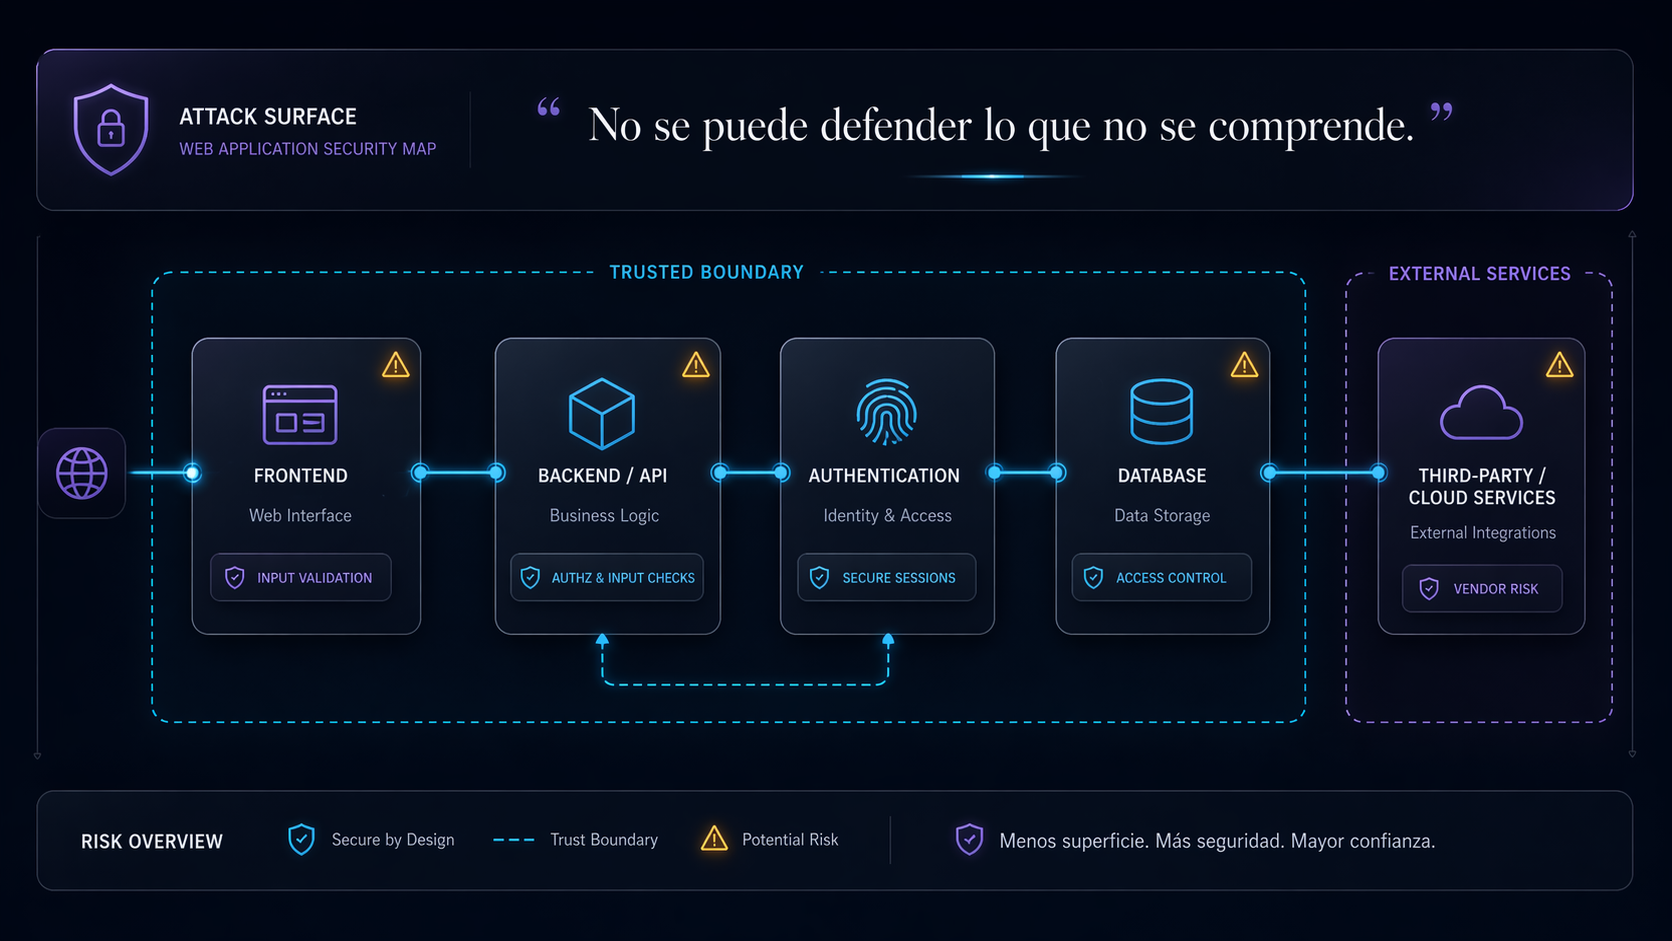
Superficie de ataque web
Aprende a leer frontend, backend, APIs, autenticación, cookies, terceros y puntos de entrada.
Aprende a pensar, probar y documentar vulnerabilidades web con una metodología profesional: desde el reconocimiento y el mapeo de la aplicación hasta el testing guiado, las evidencias reproducibles y el reporting técnico.
Web Pentest Pro está diseñado para que el alumno no memorice vulnerabilidades sueltas, sino que aprenda a observar una aplicación, formular hipótesis, probar con método y convertir cada hallazgo en una evidencia útil.
La prioridad es formar criterio: entender el flujo de una aplicación, detectar dónde puede romperse y documentarlo de manera clara, ética y reproducible.
El recorrido combina fundamentos web, metodología profesional, entorno de testing, vulnerabilidades clave, escenarios aplicados y documentación técnica.
Aprende a leer frontend, backend, APIs, autenticación, cookies, terceros y puntos de entrada.
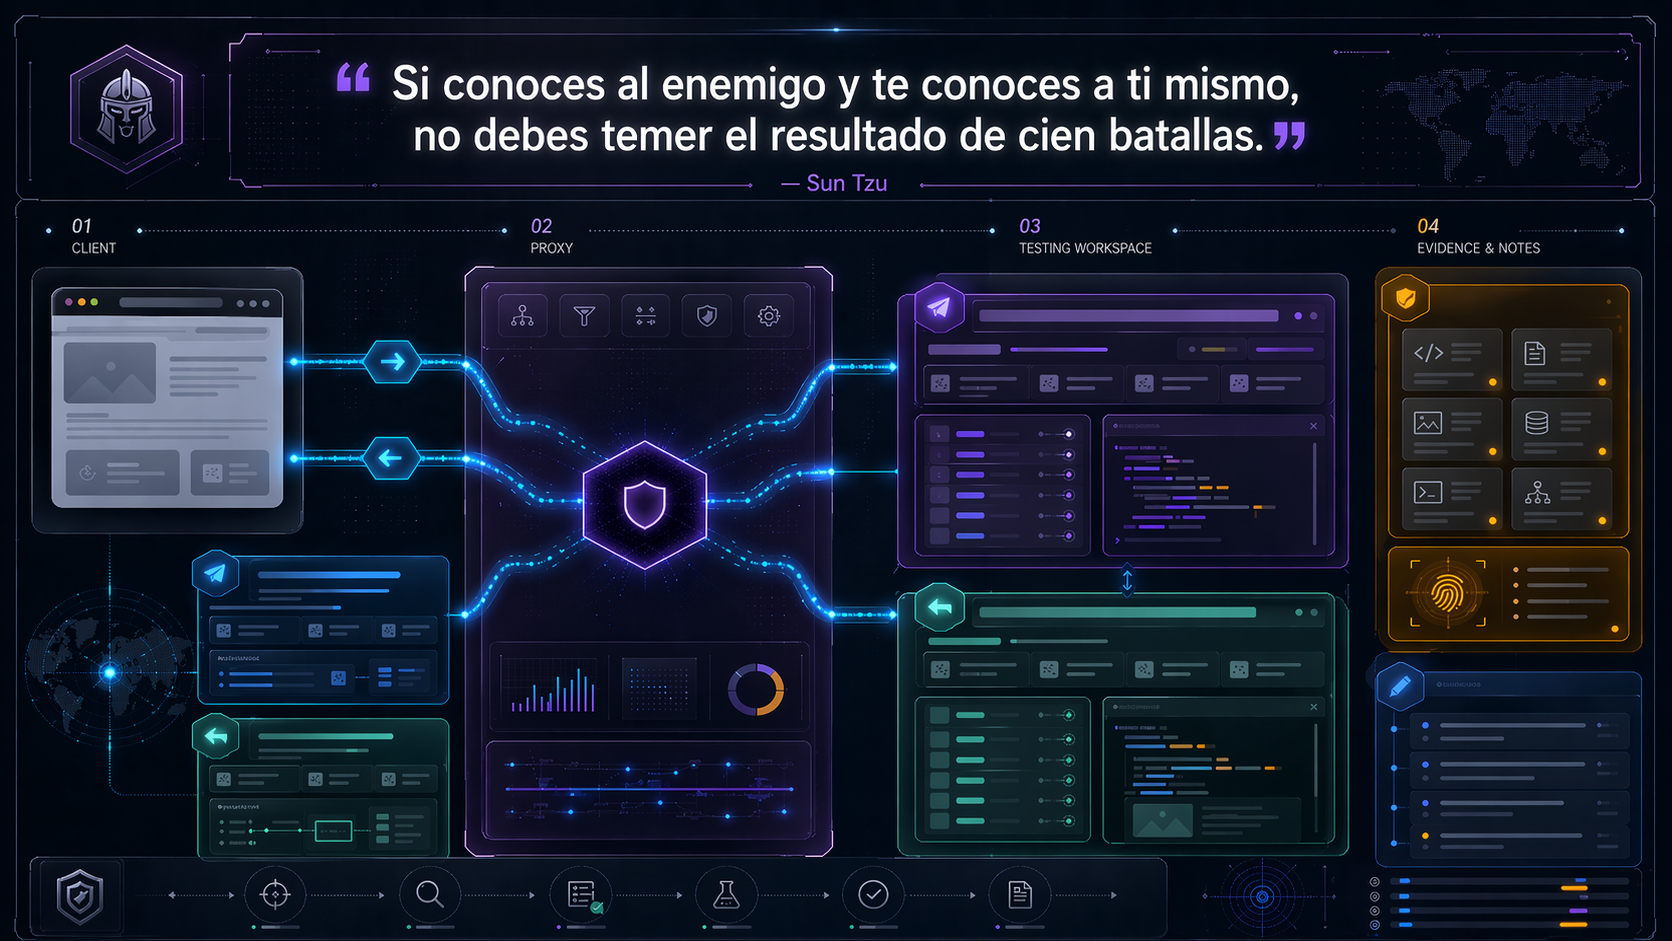
Entrena una forma ordenada de interceptar, repetir, comparar, anotar y guardar pruebas.
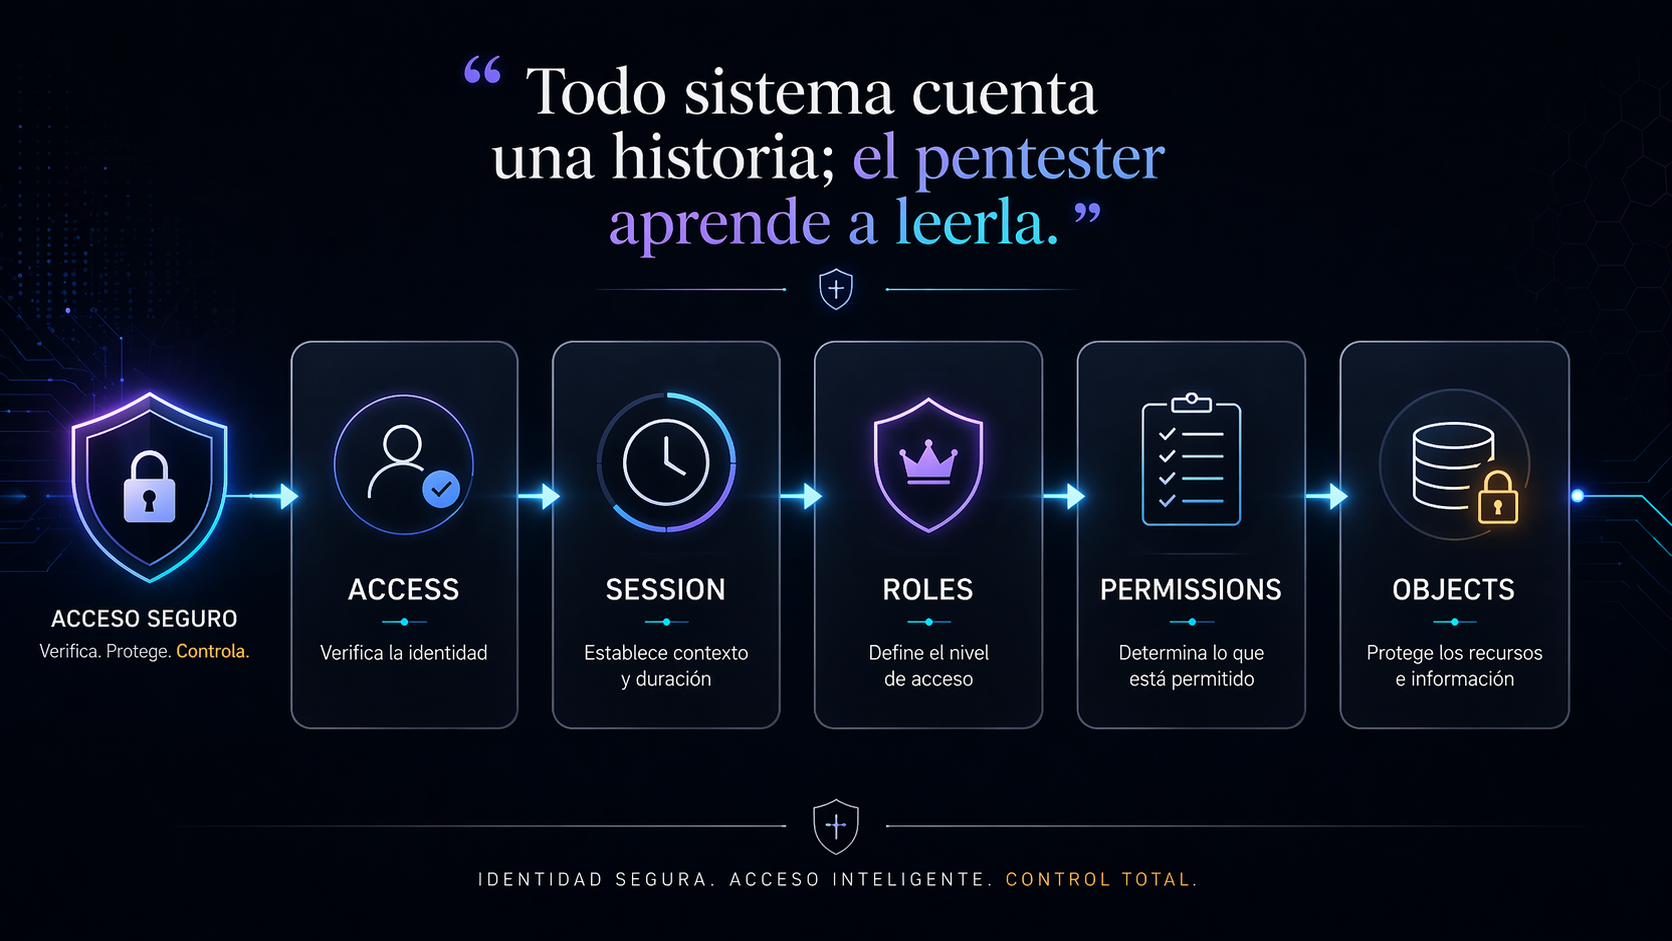
Comprende dónde suelen romperse los permisos, las sesiones, los roles y el acceso a objetos.
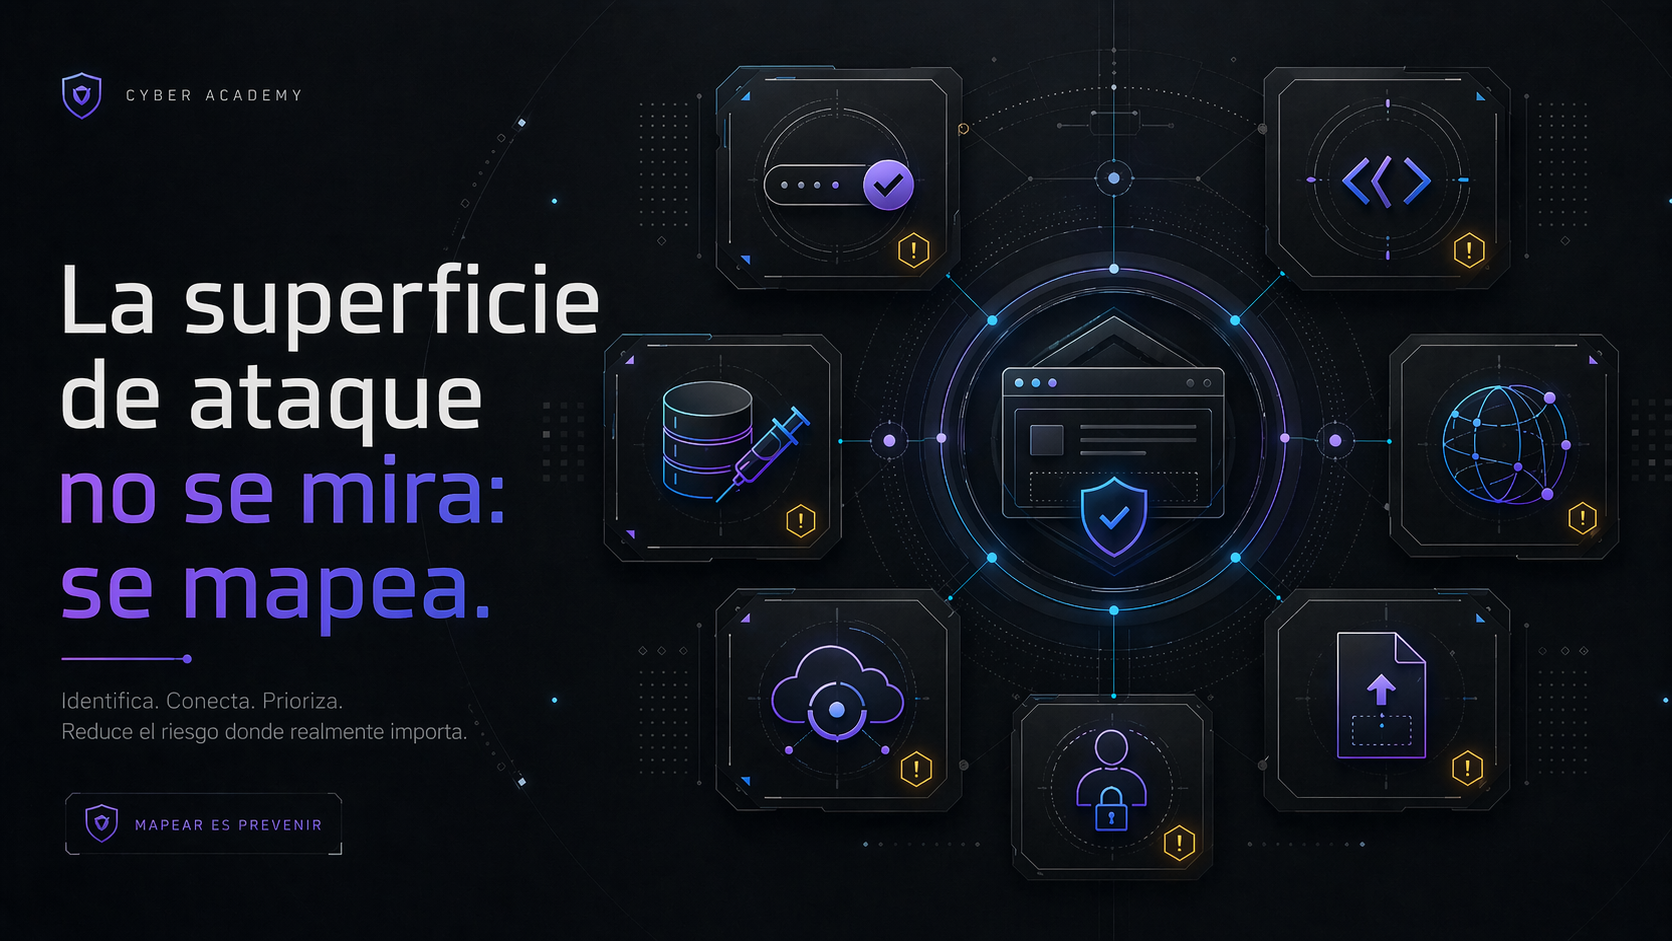
XSS, SQLi, SSRF, file upload, access control, APIs y lógica de negocio con criterio profesional.
La ruta se organiza como una auditoría web real: primero se entiende el alcance, después se mapea la aplicación, luego se prueban hipótesis y finalmente se documentan hallazgos que otra persona pueda reproducir.
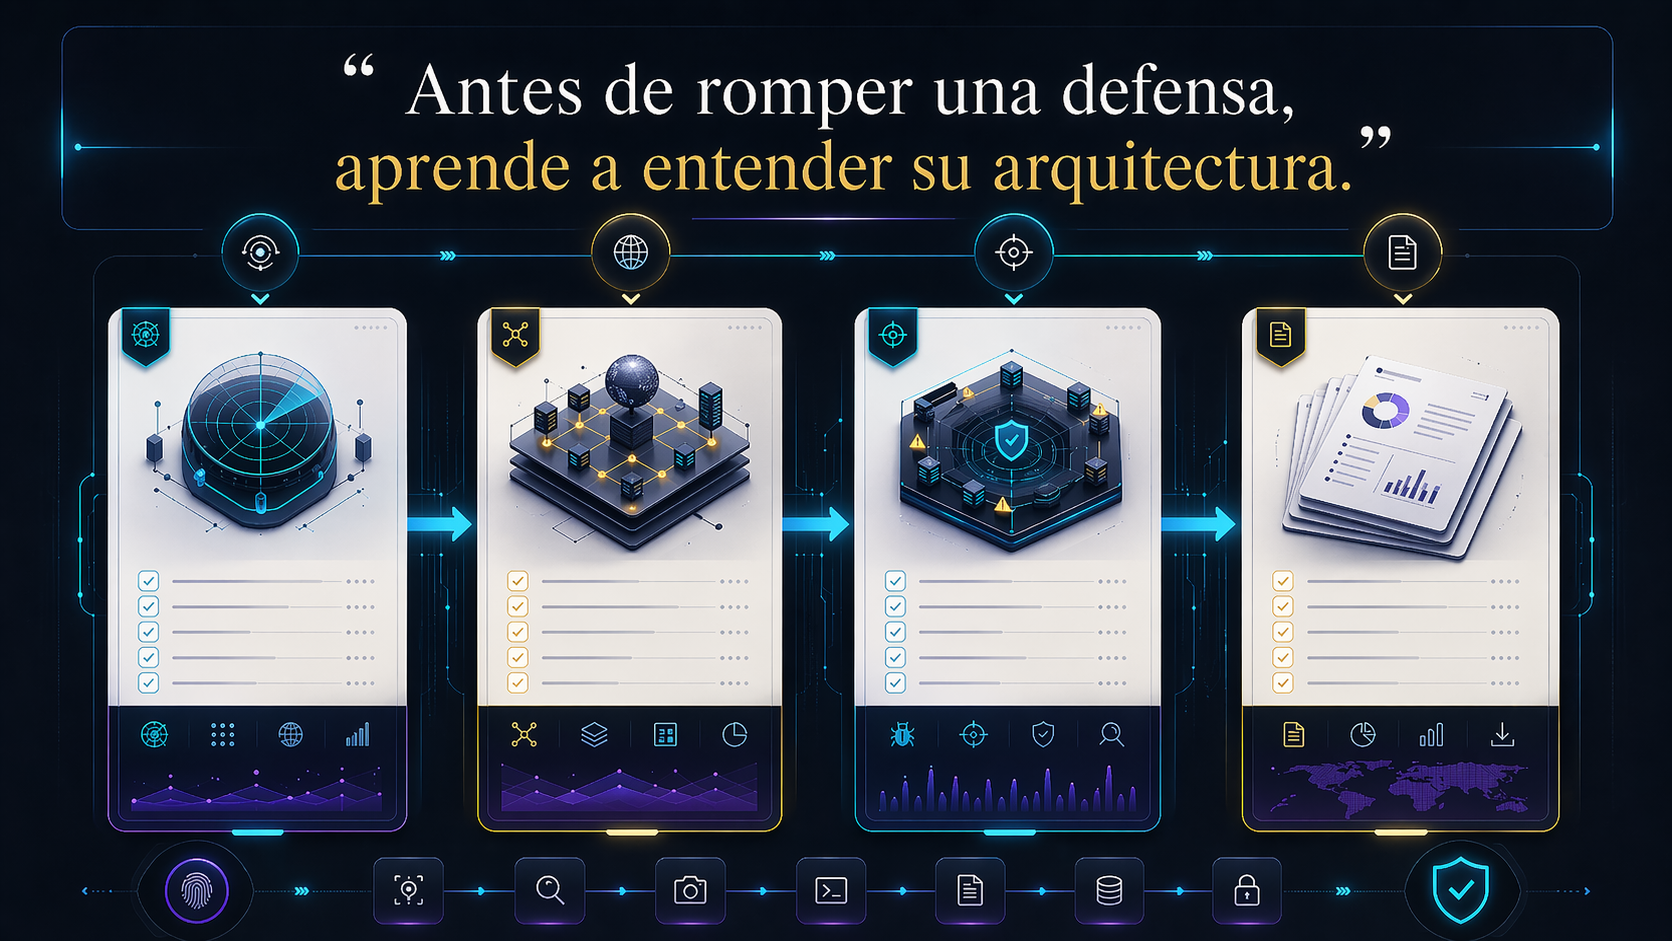
Leer el scope, identificar señales públicas y separar lo que se puede tocar de lo que queda fuera.
Construir un mapa de rutas, endpoints, parámetros, roles, flujos y zonas sensibles de la aplicación.
Probar hipótesis con cuidado, comparando respuestas, estados, permisos y comportamientos.
Guardar capturas, requests, respuestas, impacto, pasos de reproducción y mitigación recomendada.
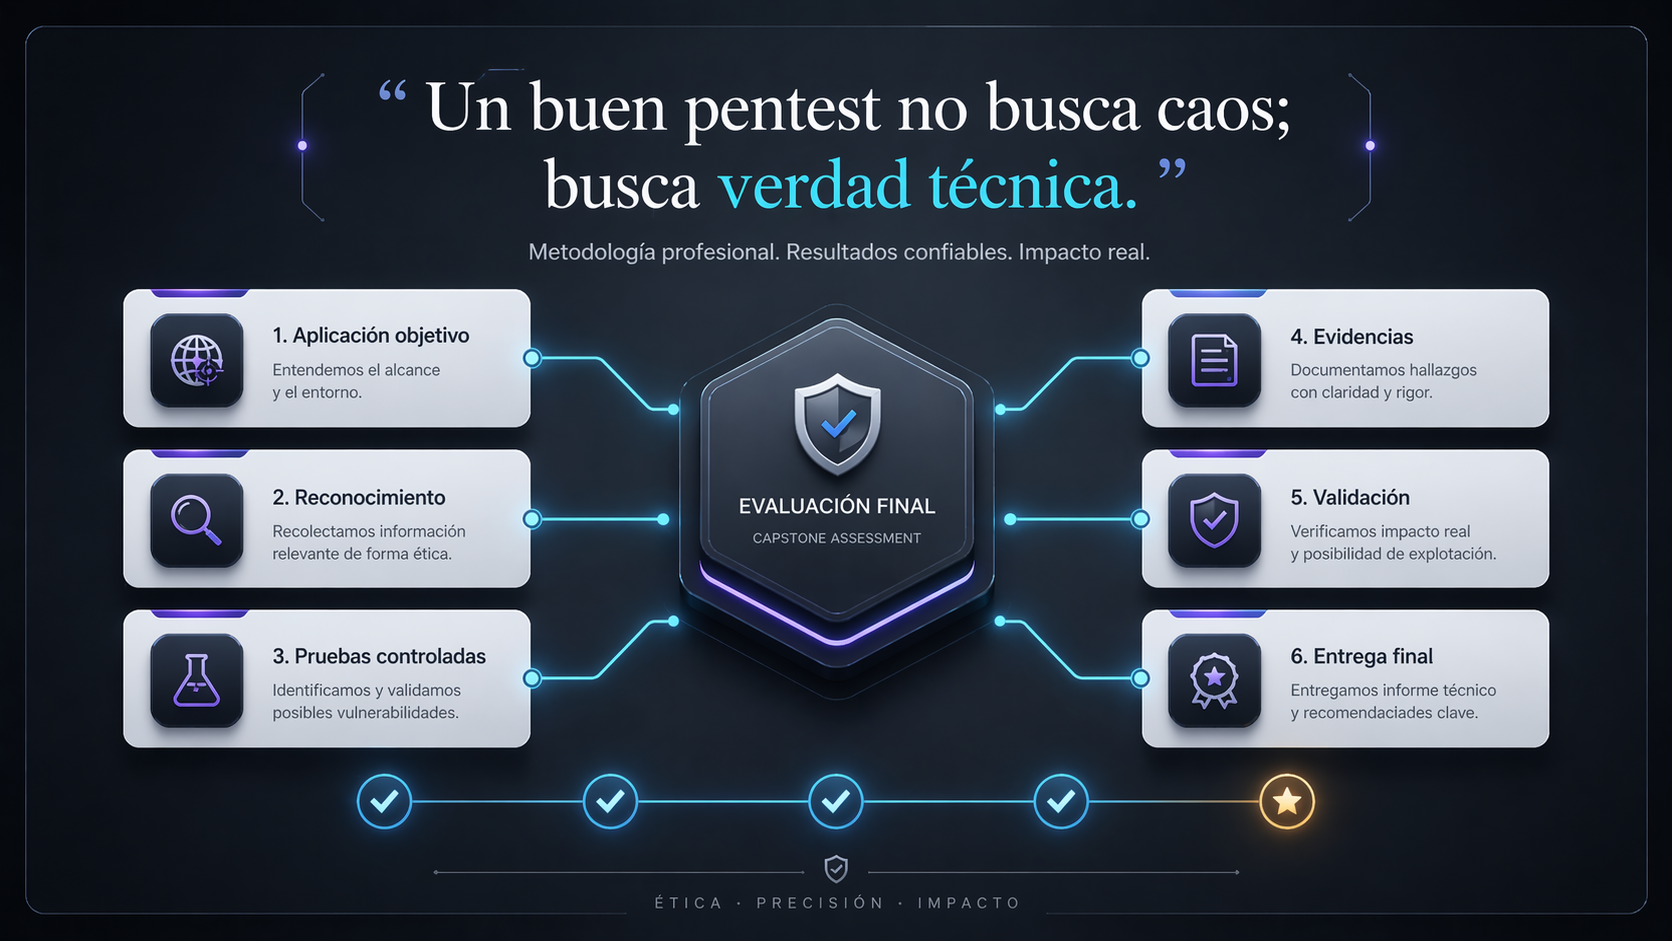
Cerrar la ruta con un caso aplicado donde el alumno demuestre método, criterio y documentación.
Cada módulo tiene un objetivo concreto: entender, practicar y producir una evidencia útil. No se trata de correr detrás de herramientas, sino de construir una forma de pensar.
Antes de probar vulnerabilidades, el alumno aprende a leer la aplicación: HTTP, métodos, códigos, cabeceras, cookies, APIs, estados, permisos, renderizado y trust boundaries.
El entorno no se plantea como un conjunto de botones, sino como una mesa de trabajo para observar tráfico, repetir pruebas, comparar respuestas y ordenar evidencias.
La ruta cubre familias importantes sin convertirlas en recetas mecánicas. El foco está en entender por qué aparecen, cómo se detectan de forma ética y cómo se documentan.
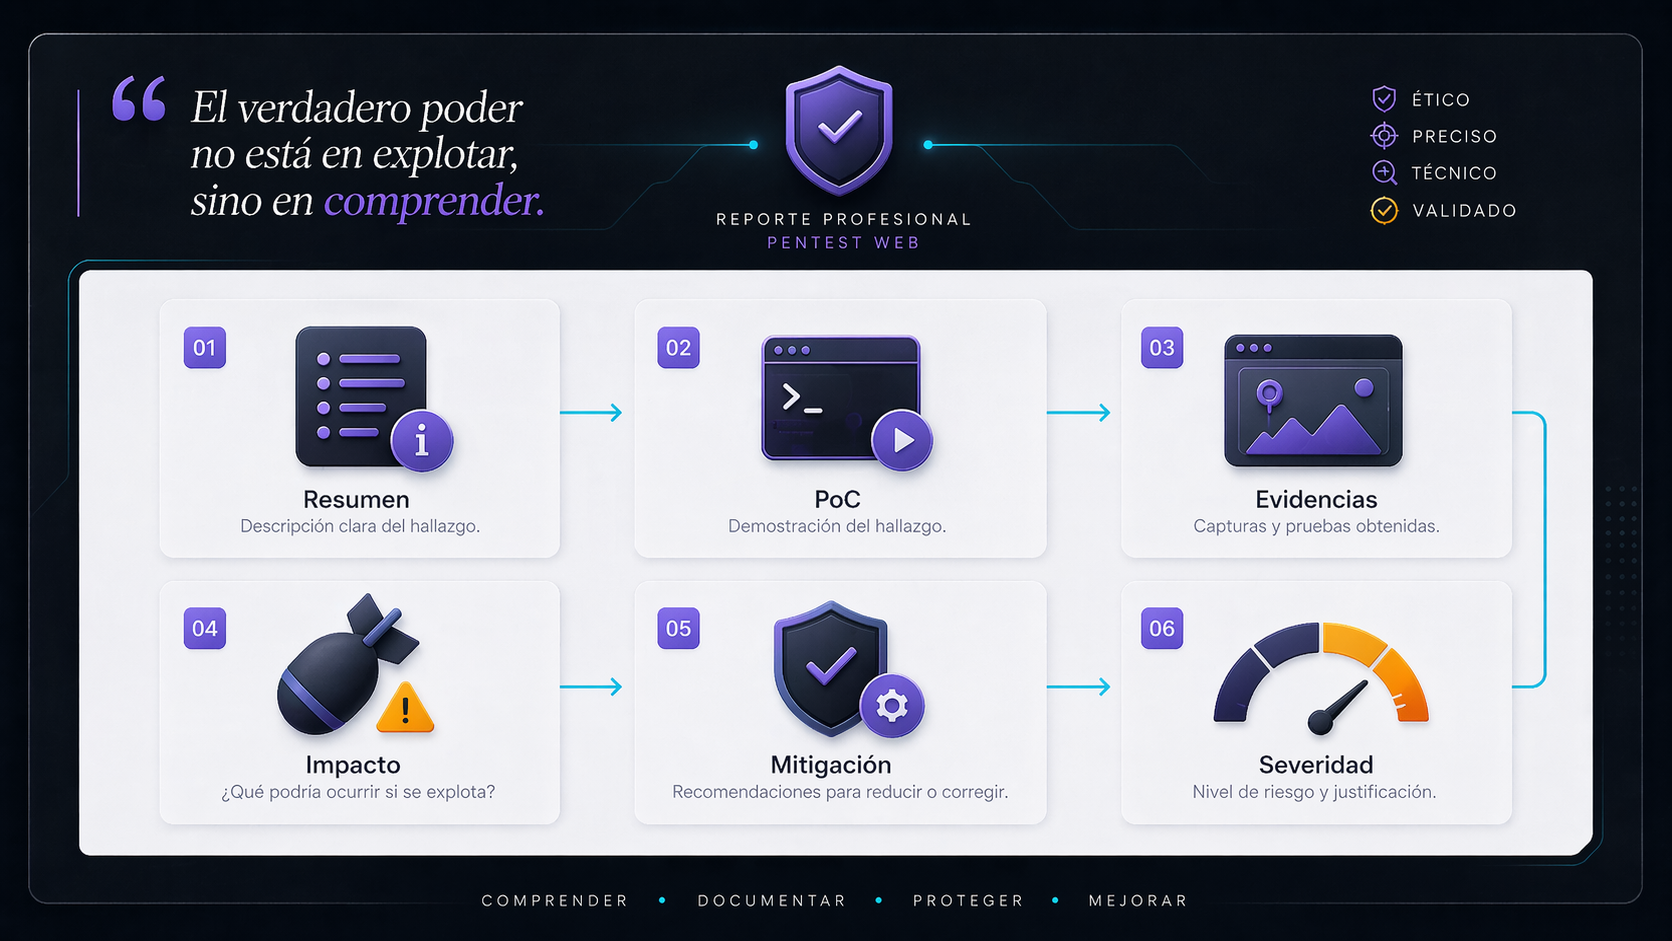
Un hallazgo sin explicación clara pierde valor. El alumno entrena cómo convertir una prueba en un reporte que tenga contexto, impacto, pasos de reproducción y recomendación.
La práctica se organiza en pequeñas misiones: observar, formular una hipótesis, probar de forma controlada, guardar evidencia y explicar el impacto.
Marca los puntos que ya entiendes. Esta mini-lista ayuda a convertir la landing en una primera experiencia activa.
Al completar la ruta, el alumno debe poder enfrentarse a una aplicación web de práctica, mapearla, probar hipótesis y entregar un informe con hallazgos claros.
La versión gratuita permite entender el enfoque, ver la estructura y empezar con valor real. El acceso Pro activa la ruta completa: teoría ampliada, práctica guiada, evidencias, assignments, quizzes y capstone final.
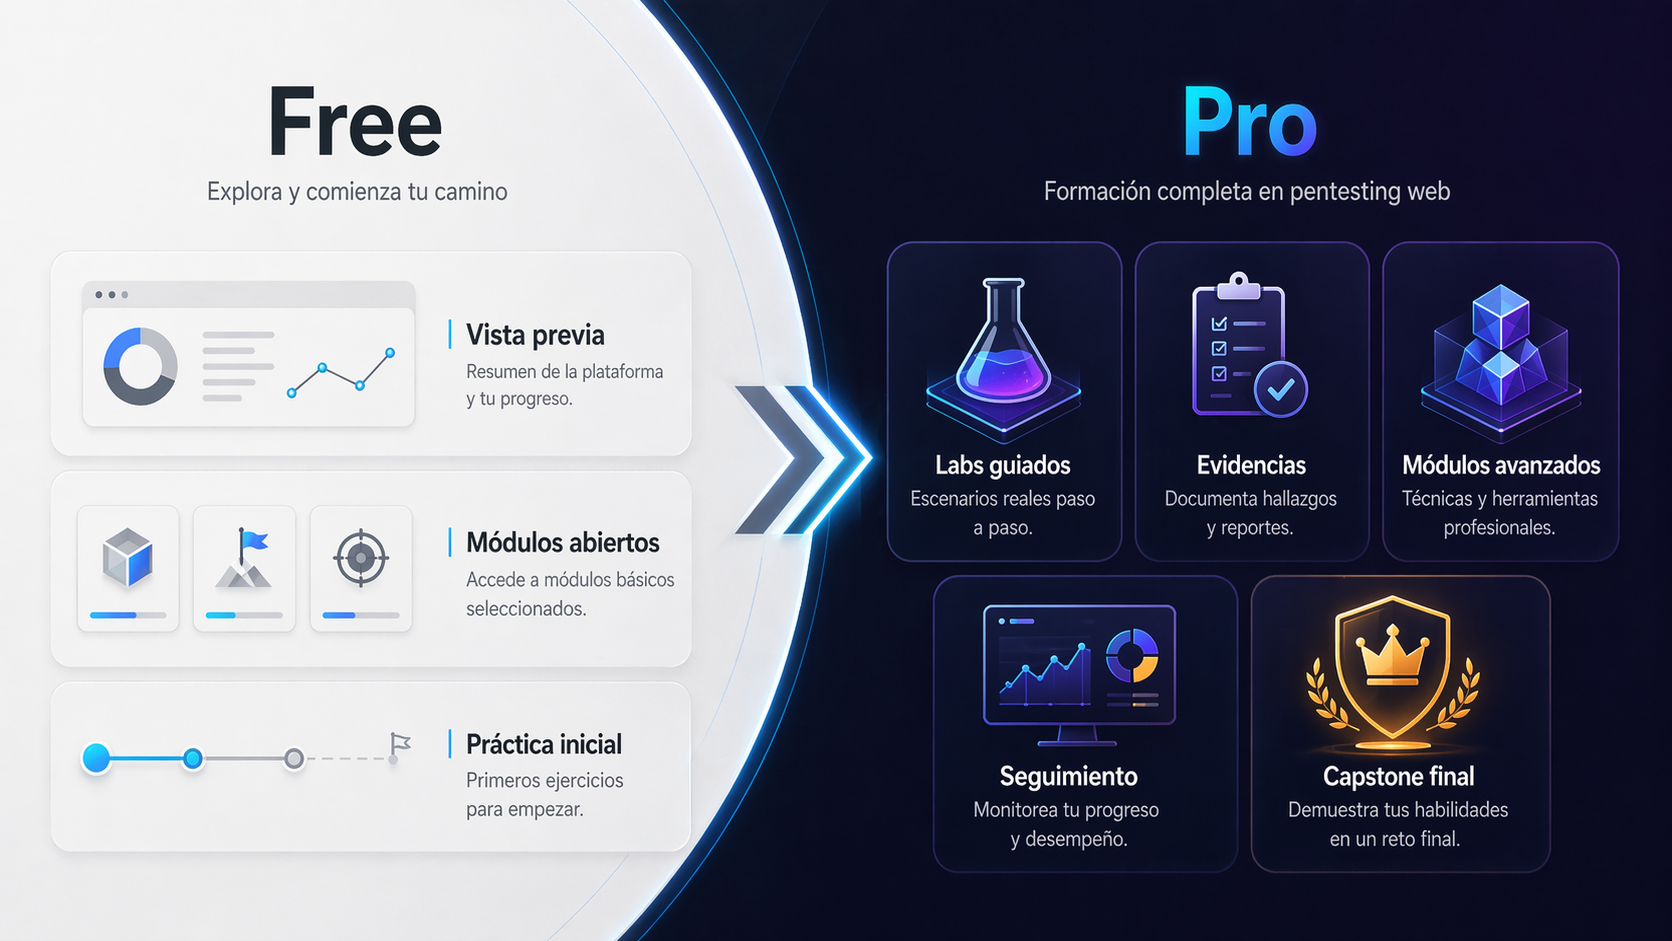
Ideal para descubrir la ruta, entender el método y validar si este enfoque encaja con tus objetivos.
La experiencia completa para estudiar, practicar y demostrar progreso dentro de ColosOS.
Web Pentest Pro está pensado para que el alumno produzca entregables: notas ordenadas, pruebas reproducibles, mini-reportes, razonamiento de impacto y un capstone final.
Cada hallazgo se convierte en una pieza comunicable: contexto, impacto, reproducción, evidencia y recomendación.
El cierre de la ruta consiste en una auditoría guiada end-to-end para consolidar método, criterio y documentación.
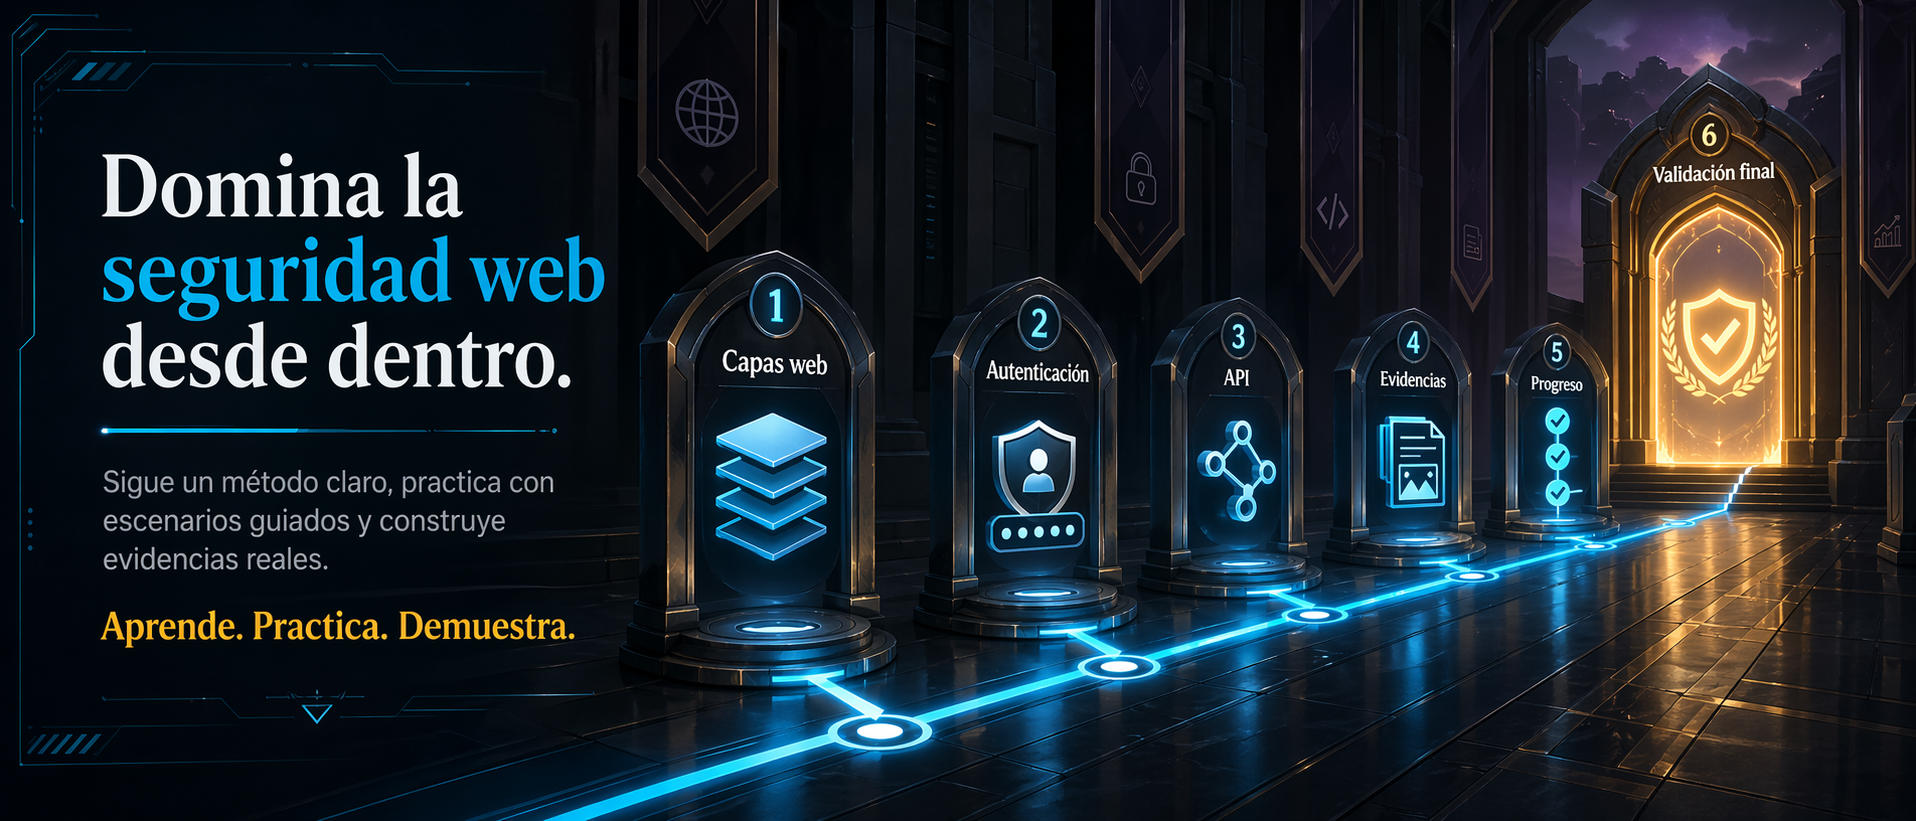
Web Pentest Pro convierte la seguridad web en una ruta ordenada: comprende la aplicación, practica con criterio, documenta evidencias y demuestra progreso real.